
「荷物をお届けできません」「料金が未払いです」などの日本人を狙った詐欺メッセージの送信を支える電子市場をMicrosoftと警察庁が解体
Microsoftのデジタル犯罪対策部門でアソシエイトゼネラルカウンセルを務めるスティーブン・マサダ氏が、同社が日本の警察庁と協力して日本の個人や企業を狙った詐欺ネットワークを支える電子市場の解体に着手したことを報告しました。
国際的なサイバー犯罪を支えるビジネス網を解体 - Source Asia
https://news.microsoft.com/source/asia/features/disrupting-the-service-economy-behind-transnational-cybercrime-operations/
Microsoft and Japan took down a cybercrime network behind over a billion scam messages | The Verge
https://www.theverge.com/tech/1011487/microsoft-scam-messages-marketplace-takedown
「荷物をお届けできません」「料金が未払いです」「銀行口座の確認が必要です」などの怪しいメッセージを受け取ったことがあるという人も少なくないはず。これらは添付されているリンクをクリックさせ、個人情報を入力させ、金銭を支払わせることを目的とした詐欺メッセージです。
この種の詐欺メッセージは、送信元をブロックしてもすぐに別の送信元から同じようなメッセージが送信されてきます。無視しても延々とメッセージが送信され、一度でもだまされるとさらに大量のメッセージが送信されます。このような詐欺メッセージは、国際的に展開されている大規模なサイバー犯罪ネットワークが関与しているそうです。
Microsoftは日本の個人や企業を狙った詐欺を調査する中で、警察庁と協力して調査を実施。そして、中国語で運営される巨大なサイバー犯罪の電子市場(アプリ等を配信するマーケットプレイス)を突き止めました。この電子市場では、アカウントやホスティングサービス、偽のウェブサイトや偽のオンライン上の身元を作成するツールなどが売買されていたそうです。なお、Microsoftと警察庁の調査には一般財団法人日本サイバー犯罪対策センター(JC3)、Resecurity、Cloudflare、Oracle、Proofpoint、TRM Labsといった組織も協力しています。
そして、2026年10月14日にMicrosoftと医療・ヘルスケア分野に特化したグローバルなサイバーおよび物理セキュリティの脅威情報共有・分析センターであるHealth-ISACが、サイバー犯罪に関与する電子市場を構成する3つのサービスである「YAM Store」「CoGUI」「Iron Man」の解体に着手したことを発表しました。
2026年1月以降、YAM Store・CoGUI・Iron Manを通じ、世界の7万5000を超える組織を標的に10億通を超える悪意あるメッセージが送信されたことが確認されています。このうち、Microsoftの顧客を狙ったものだけでも7億5000万通を超えるそうです。標的となったのは、150か国以上の消費者、医療機関、金融機関、その他の企業に及び、運営者は数千万ドル(数十億円)規模の利益を得ています。
これらの調査は、日本人を対象とした悪意のあるメッセージ攻撃について、警察庁が2025年後半にMicrosoftに情報提供したことをきっかけに始まりました。その後、パートナー組織がこれらの攻撃経路をたどり、世界中の犯罪者にサービスを供給する事業者を突き止めるまで、警察庁とMicrosoftは情報提供と調査面で協力を続けています。
そしてたどり着いたのが、中国語で運営されるサイバー犯罪エコシステムの内部でした。さらに、調査員はCoGUIへのアクセスを実現し、その実態を調査し始めたそうです。その結果、CoGUIが企業・金融機関・政府機関などの信頼される組織を装った既製のウェブサイトやメッセージを、犯罪者に提供していることが発覚。CoGUIの提供している偽ウェブサイトを使えば、犯罪者は自分で偽サイトを作らなくても、パスワードや支払い情報などの個人情報を盗むためのページをすぐに公開することができるようになっていた模様。
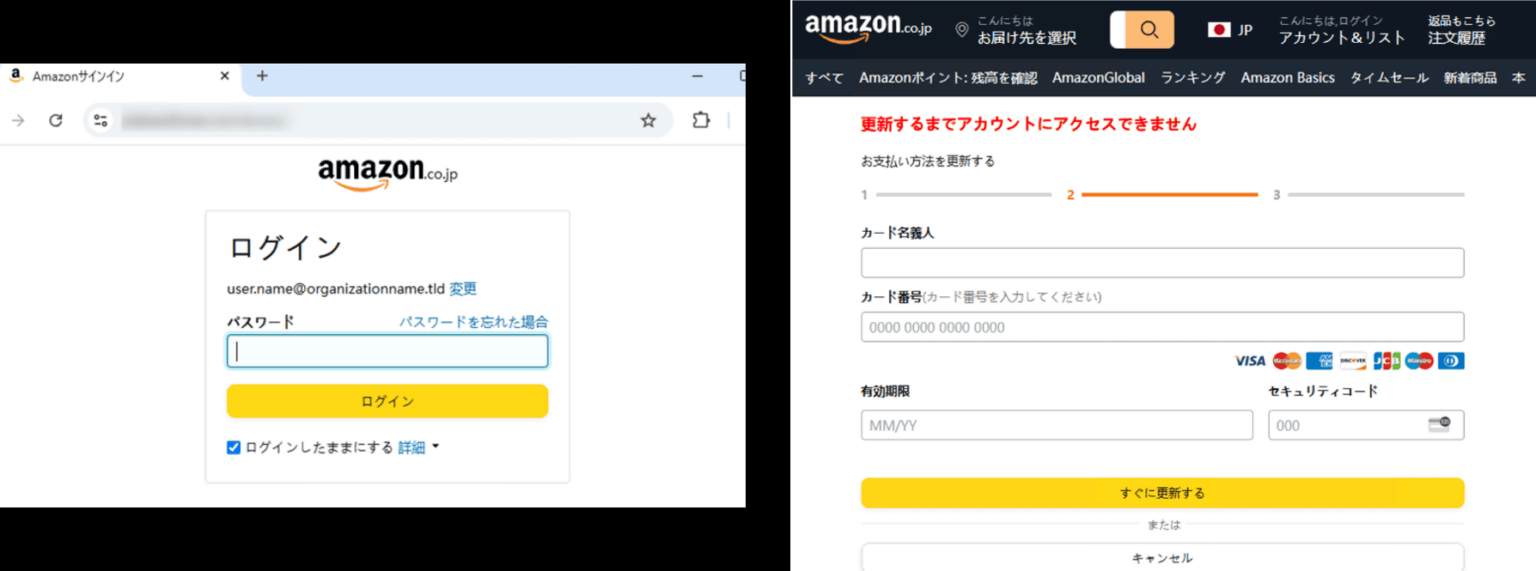
以下のスクリーンショットは、日本語話者向けに作成されたCoGUIで販売されているAmazonの偽サイト。
さらに、JC3が130を超える会員組織のネットワークから集めた情報をベースに、一見すると無関係に見える個々の事案が、日本の企業や金融機関を狙った大規模な詐欺活動の一部であることが明らかになりました。分析した情報には、消費者から金銭や認証情報、その他の機密情報を詐取するための手口などが含まれています。
Microsoftらの調査の中で繰り返し名前が上がったのがYAM Storeです。YAM Storeはオンラインショップのように運営されている電子市場で、利用者は商品を選び、価格を比べ、不正に取得されたMicrosoftやGoogleのアカウントや、認証情報の窃取などに使う既製のツールなどが販売されていました。Microsoftが調査目的で実施したおとり購入により、その仕組みが確認されています。
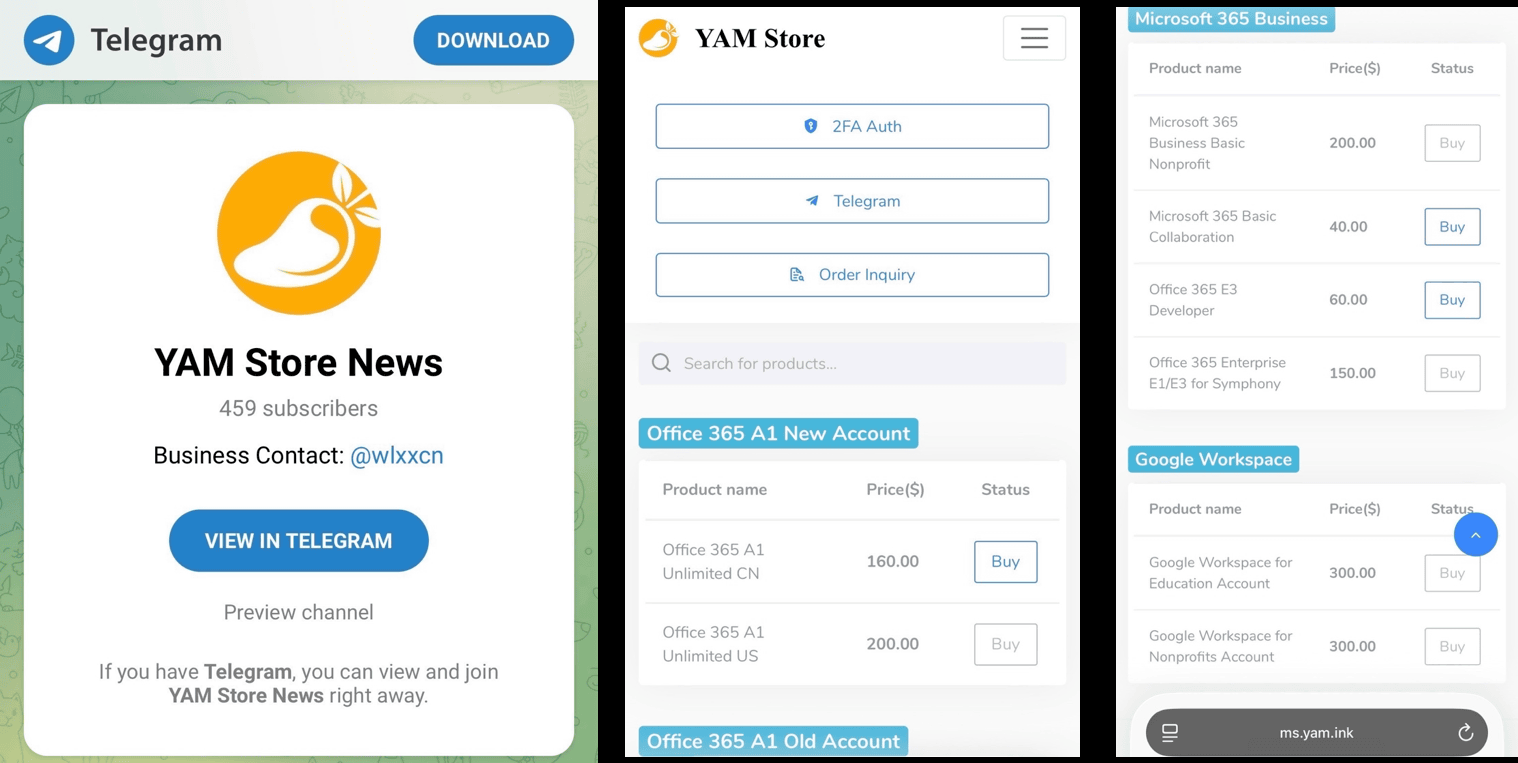
さらに、正規の組織が更新せずに失効してしまったインターネットドメインを取得し、その組織が今も活動しているように装うことで、Microsoft 365のアカウントを不正に取得し、その取得したアカウントをYAM Storeで販売するというケースもあったそうです。
CoGUIは特に日本とアメリカの利用者を標的とするサービスとして、最も広く使われるもののひとつになっていました。しかし、2026年半ばにはIron Manと呼ばれる新しいサービスに置き換わり始めたそうです。
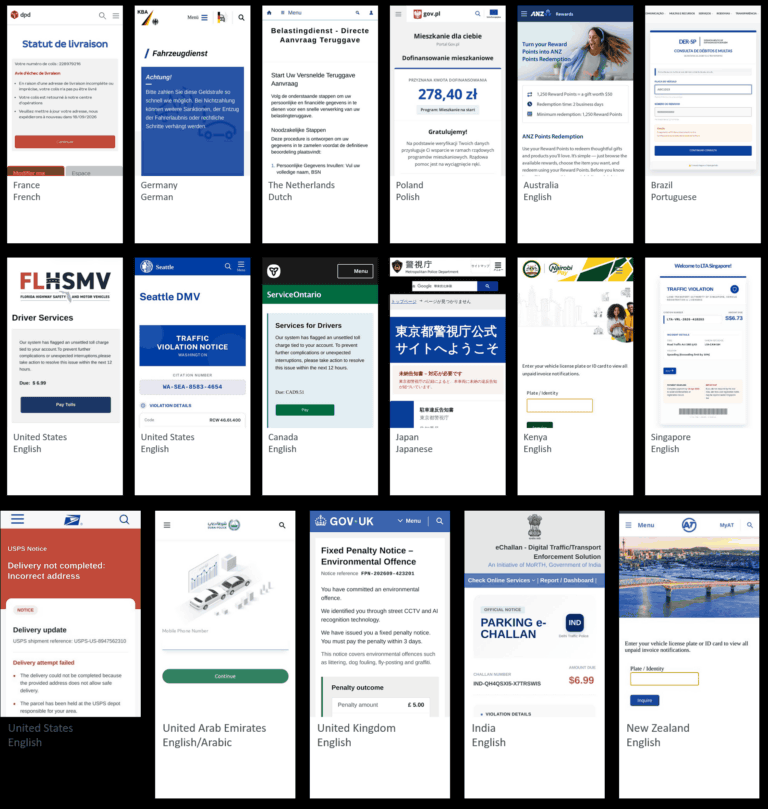
Iron Manは犯罪者に信頼される組織に成りすますための既製のテンプレート数千種類を新たに導入し、ビジネスモデルを拡張していた模様。これを使えば、特定の企業・サービス・業種・国に合わせてメール・SMS・ウェブコンテンツをすぐに展開できるようになっていたそうです。
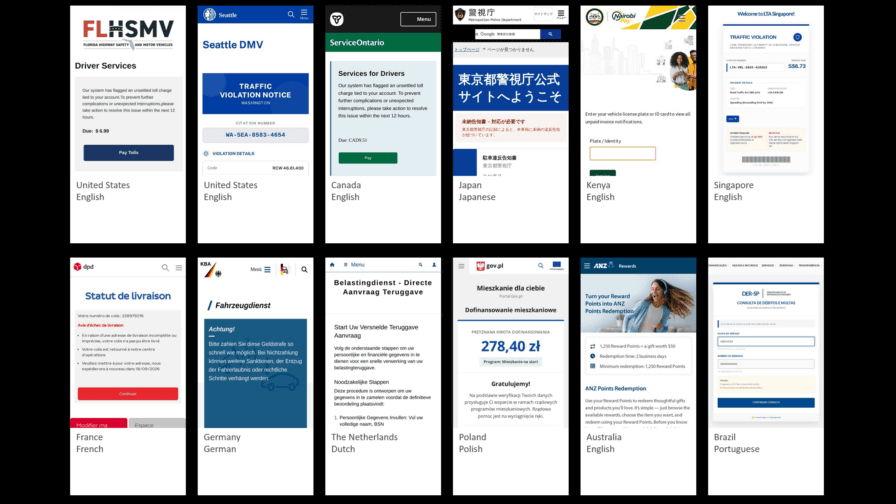
Iron Manで販売されていたなりすましテンプレートの一例が以下。
MicrosoftとHealth-ISACは、アメリカフロリダ州南部地区連邦地方裁判所の命令に基づき、YAM Store・CoGUI・Iron Manの運営を支えていたドメインを差し押さえ、接続先を変更しました。Microsoftは既にYAM Storeに関連する2万件を超えるアカウントを無効化しており、自社サービス上でホストされているインフラを削除し、なりすましや詐欺に使われた10万件を超えるドメインをブロックするなど、引き続き解体を進めていると説明しています。
・関連記事
FBIが職員の個人情報流出事件に関係したとして請負業者を契約解除、人事管理プラットフォームのセキュリティパッチを適用せずリスクに - GIGAZINE
爆増する不正侵入と個人情報流出の恐るべき全自動手口、自律型AIエージェントが1件あたり激安4000円台で数百のオンラインサイトを延々と攻撃し続けている戦慄の実態が白日の下に - GIGAZINE
アサヒグループホールディングスへのサイバー攻撃についてランサムウェア集団の「Qilin」が犯行声明を発表 - GIGAZINE
名古屋港サイバー攻撃事件の首謀者とみられるランサムウェア集団「LockBit」のロシア人リーダーが特定され制裁発動 - GIGAZINE
名古屋港攻撃疑惑の「LockBit」運営者2名を国際法執行部隊が逮捕し暗号化ファイルを無料で回復するツールを作成 - GIGAZINE
・関連コンテンツ

in セキュリティ, Posted by logu_ii
You can read the machine translated English article Microsoft and the National Police Agency….