
GMOとその利用者に向けた脅迫文が読める「GMO不正アクセス犯の犯行声明文ビュアー」
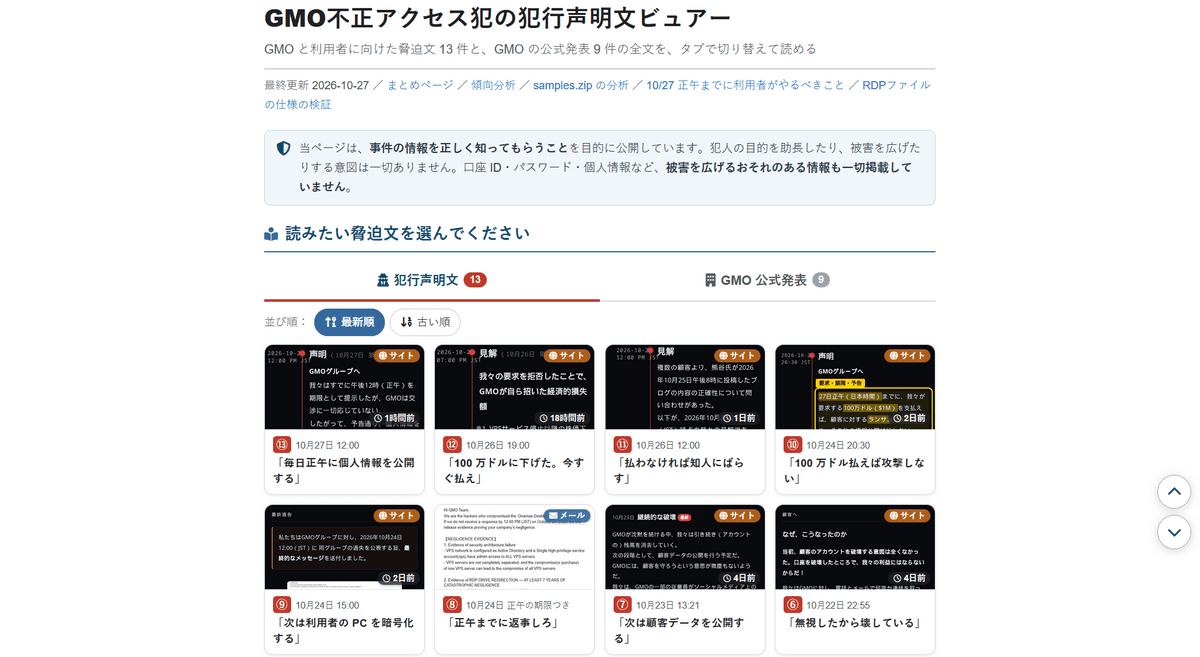
GMOインターネットグループ(GMO)が展開するFX自動売買専用VPS「お名前.com デスクトップクラウド」が第三者による不正アクセスの被害を受けました。この攻撃を実行したとされる者が公開している犯行声明を読めるようにした「GMO不正アクセス犯の犯行声明文ビュアー」が公開されています。
GMO不正アクセス犯の犯行声明文ビュアー
https://satoru.net/hacker/gmo/261025-seimei.html
「GMO不正アクセス犯の犯行声明文ビュアー」は、「おーぷん2ちゃんねる」などを開発する矢野さとる氏が公開したサイトです。犯人とされる者のサイトに実際に掲載されていた脅迫文と、GMOの公式発表を一覧にして見やすくしています。それぞれ簡潔なタイトルが付けられていて、クリックすると詳細が表示されます。
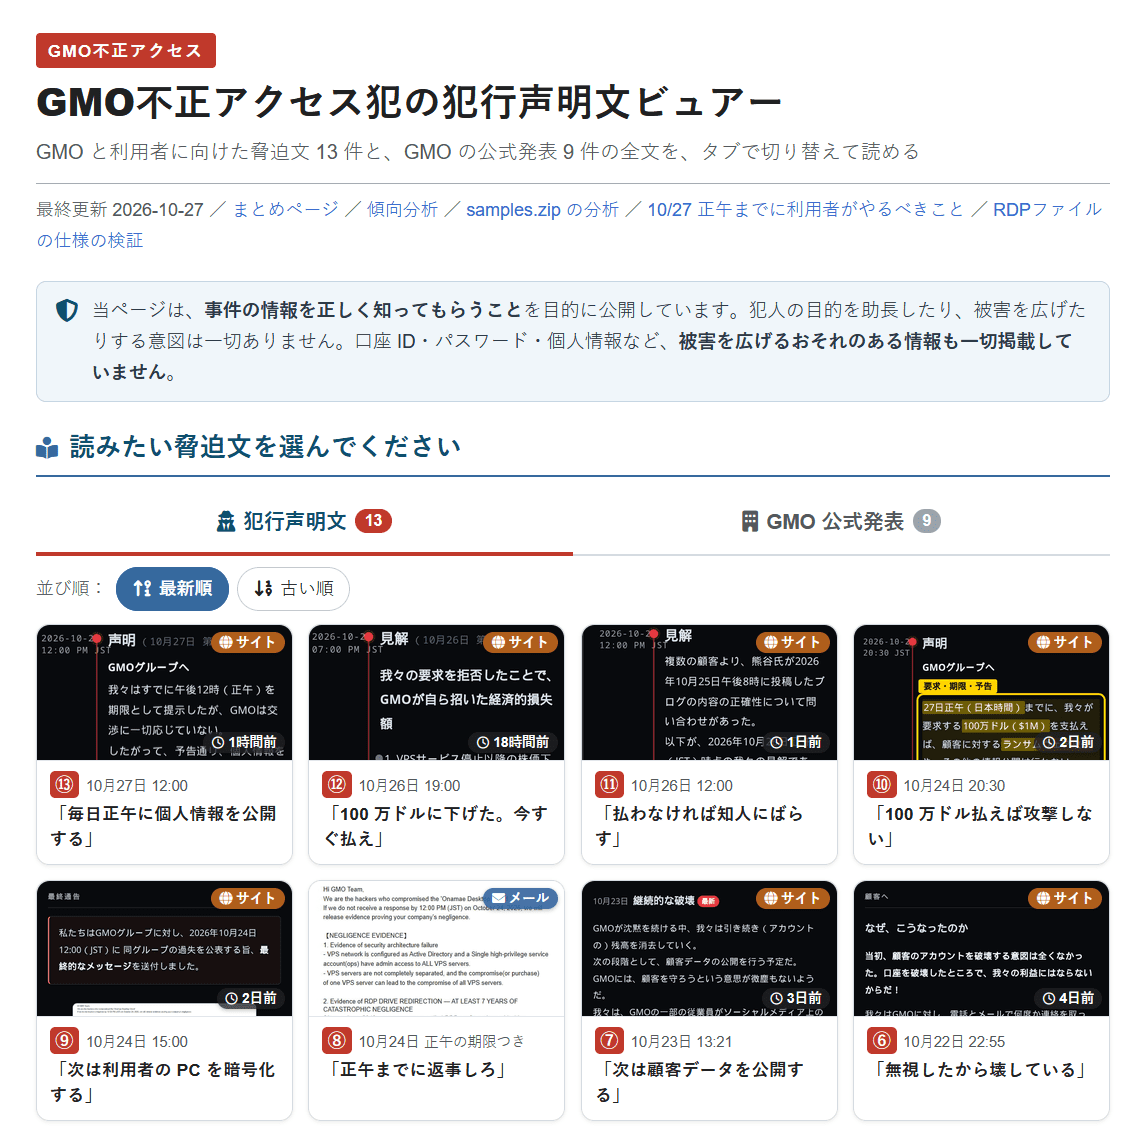
以下は2026年10月27日12時に公開された脅迫文。元サイトからコピーして掲載されていて、元サイトへのリンク(インターネットアーカイブで保存したリンク)と、脅迫文のスクリーンショットも付記されています。
矢野氏は「犯人が公開した恐喝サイトには1×1のトラッキングビーコン(track.php)が仕込まれており、アクセスすると閲覧者のIP・環境が攻撃者側に記録されます。調査目的でも素の直接アクセスは避け、第三者アーカイブ(Wayback)やVPN/隔離環境・プロキシ経由での閲覧を推奨します。本まとめの保全ミラーはトラッカーを取得していません」と警告しています。
犯人とされる者は、GMOの顧客名を暴露し、その顧客の口座から資金を奪ったなどと主張していますが、実際にその被害があったかどうかは公表されていません。
GMOによると、影響を受けた可能性のあるサーバー数は2万6739件に上り、サーバー内に保管されている情報が閲覧された可能性があるとのことです。
【重要】[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ(2026年10月21日 4:00時点)|[2026/10/21]|ドメイン取るならお名前.com
https://www.onamae.com/news/article/11584
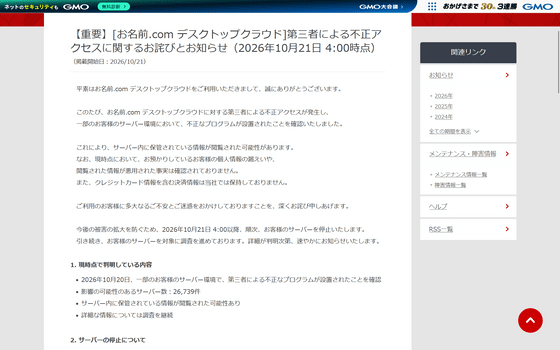
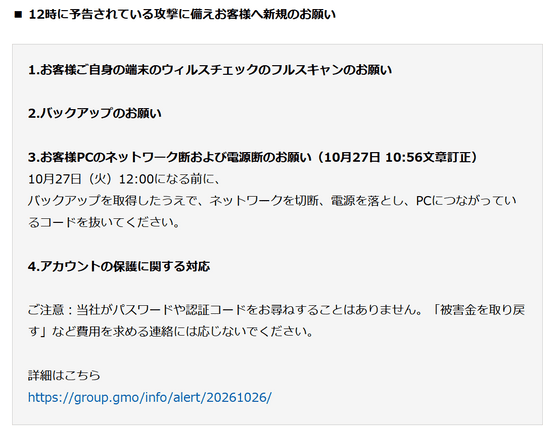
GMOは、攻撃者とみられる者から10月27日(火)12時に顧客情報の公開とランサムウェア攻撃を行うとの予告を受けていることを踏まえ、対策として、顧客自身でのウイルスチェックに加え、「バックアップを取得したうえで、ネットワークを切断、電源を落とし、PCにつながっているコードを抜いてください」と案内しています。
【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第8報)(【続報】お客様をお守りするために現在私たちが行っていること) | GMOインターネットグループ株式会社
https://group.gmo/info/alert/20261027/
矢野氏はGMO不正アクセス犯の情報まとめとGMO不正アクセス犯が公表したsamples.zipの分析結果も公表しています。
GMO不正アクセス犯の情報まとめ
https://satoru.net/hacker/gmo/
GMO不正アクセス犯が公表したsamples.zip の分析
https://satoru.net/hacker/gmo/261024.html
・関連記事
PHPの更新を適用していないサイトからビットコインを盗む賞金付きハッキングチャレンジが開催され19時間で突破される - GIGAZINE
ハッカーが企業のシステムに侵入して8億円分のギフトカードを不正発行、全米の店舗で高額商品を買いあさっていたことが判明 - GIGAZINE
通販サイトがハッキングされて公式アプリから顧客に脅迫通知が届く - GIGAZINE
・関連コンテンツ
in セキュリティ, Posted by log1p_kr
You can read the machine translated English article A 'GMO Unauthorized Access Perpetrator&#….