
広告ブロッカー「uBlock Origin」にワンクリックで任意のJavaScriptを実行可能にできる脆弱性が存在していたことが判明
広告ブロッカー「uBlock Origin」のFirefox版においてワンクリックで実行可能な汎用XSS(UXSS)脆弱性が存在していたことが2026年11月15日に発表されました。この脆弱性を悪用することで、悪意のあるウェブサイトはuBlock Originに任意の信頼済みフィルターを追加させることが可能。信頼済みフィルターはウェブページへのJavaScriptコード注入を許可するため、攻撃者はこれを悪用することで任意のウェブサイトのコンテキストで任意のJavaScriptを実行できる状態を作り出すことができました。問題の脆弱性は2026年11月1日に開発チームに報告されており、記事作成時点ではすでに修正済みです。
Universal XSS in uBlock Origin from website-driven element picker
https://iter.ca/post/ublock-origin-uxss-vulnerability/
Universal XSS from website-driven element picker · Advisory · gorhill/uBlock · GitHub
https://github.com/gorhill/uBlock/security/advisories/GHSA-cmqw-9r2w-6wv2
問題の脆弱性を報告したのはAI研究家のスミッティ・ヴァン・ボーデゴム氏です。ヴァン・ボーデゴム氏は「フィルター注入によるUXSSの可能性」の調査をGPT-5.6 Solに依頼し、脆弱性の発見にいたったとのこと。その後、Claudeを用いて概念実証(PoC)用コードの大部分を作成したそうです。
uBlock Originにはウェブページ上で右クリックすることで起動できる「要素ピッカー」機能が備わっており、要素ピッカーを利用することでユーザーはページを離れることなく特定の要素をブロックするためのフィルタールールを簡単に作成できます。要素ピッカーは「moz-extension://【拡張機能の内部UUID】/web_accessible_resources/epicker-ui.html」といったURLを持つiframeをページに挿入することで実装されており、iframeが拡張機能のバックグラウンドスクリプトと通信しフィルターの追加を指示します。
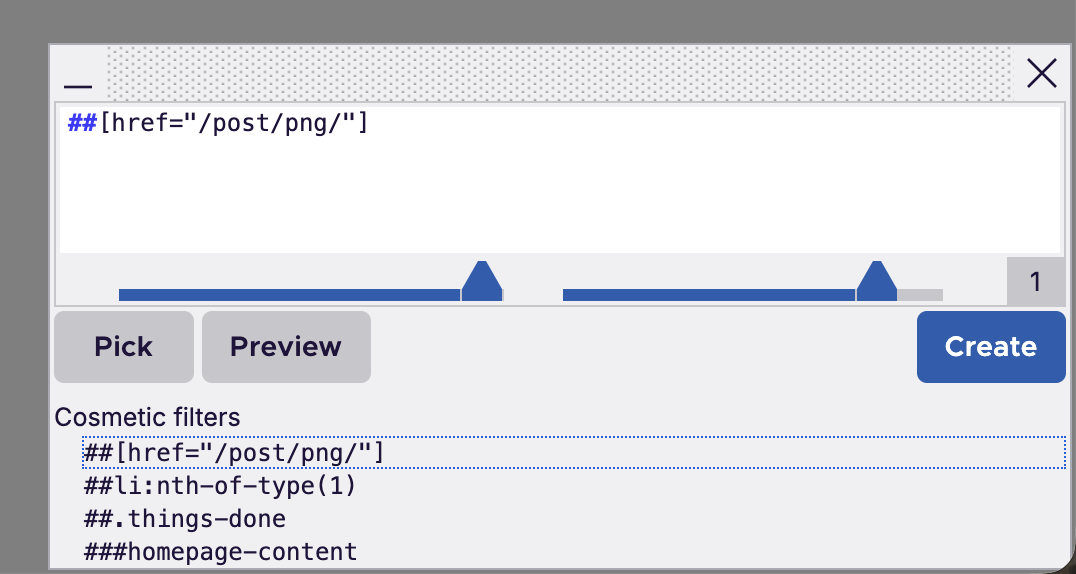
攻撃者が脆弱性を悪用する手順は、要約すると以下の通りです。
1. 要素ピッカーURLの特定
攻撃者はまず、uBlock Originの要素ピッカーが使用するURLを特定する必要があります。Firefox環境では、拡張機能のインストール時にランダム生成される「拡張機能の内部UUID」を特定することが必要でした。
2. 要素ピッカーを埋め込んだiframeの作成
攻撃者は要素ピッカーを埋め込んだiframeを作成し、不可視化するために「opacity 0」を設定します。
3. フィルターの注入
攻撃者は作成した要素ピッカーを操作して目的のフィルターを仕込みます。
4. 「作成」ボタンのクリック誘導
不可視化されたiframeをユーザーの操作する可能性のある要素の上に配置し、ユーザーが誤ってiframe上の「作成」ボタンをクリックするように仕向けます。
上記の手順からわかる通り、攻撃者が解明する必要のある情報はランダム生成される拡張機能の内部UUIDだけでした。FirefoxではuBlock Originのデフォルト設定に含まれる「lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js)」というフィルタールールがfetchリクエストをフックします。このフィルターは本来、広告サーバーからのJavaScriptリクエストを正しいAPIを持つダミースクリプトに置き換えるためのものですが、攻撃者がこのfetchフック自体をXMLHttpRequest(XHR)リクエスト内でさらにフックすることで、拡張機能の内部UUIDを抽出することが可能でした。
以下のコードはXHRでフックして拡張機能の内部UUIDを抽出するコードのイメージです。
const origOpen = XMLHttpRequest.prototype.open;
XMLHttpRequest.prototype.open = function(m, url, ...a) {
    const e = /^moz-extension:\/\/[^/]+/.exec(url);
    if (e) {
        e[0] // ここに拡張機能の内部UUIDが含まれる!
    }
    return origOpen.call(this, m, url, ...a);
};
攻撃者はこのコードを利用し、「fetch('/adsbygoogle.js').catch(() => {});」を実行させることでフィルターをトリガーし、フックされたXHRリクエストを実行させることができました。なお、UUIDの漏洩経路はこのフィルタールール以外にも複数存在する可能性があります。
UUIDが特定できれば、UUIDを用いて要素ピッカーをiframeに埋め込むことができます。つまり、iframe要素の「src」属性に取得したUUIDを埋め込んだ「moz-extension://【拡張機能の内部UUID】/web_accessible_resources/epicker-ui.html」を設定します。その後「MessageChannel」を作成し「iframe.contentWindow.postMessage({ what: 'epickerStart' }, '*', [ch.port2]);」を使用してメッセージを送信し、ピッカーiframeとの通信を開始します。ピッカーiframeから「start」メッセージが送信されてきたら、フィルターを指定した「showDialog」メッセージと「resultsetDetails」メッセージを送信して「作成」ボタンを有効にし「opt」フィールドを設定します。
本来、要素ピッカーは入力できるフィルターの種類を制限しており、スクリプトレットフィルターの追加を許可していませんが、攻撃者は「opt」フィールドに改行文字を挿入することで、例えば「"image\\ngoogle.com##+js(trusted-rpnt, script,...)"」のように任意の信頼済みフィルターを注入し、スクリプトを実行させることを可能にします。
攻撃者は、埋め込まれた要素ピッカーの上に別の要素を重ねたり、iframeの「opacity」を0に設定して不可視化したりすることで、ユーザーにクリックさせるよう誘導します。ユーザーがページ上のどこかをクリックするだけで、任意のドメインに対して任意の信頼済みフィルターを追加することが可能でした。
要素ピッカーによって追加されたフィルターは、再コンパイルされるまで常に信頼済みとして扱われます。ユーザーがカスタムフィルターを変更すると再コンパイルが発生し、フィルターの信頼性がクリアされますが、攻撃者は被害者のウェブページを即座に開くことができるため、この対策は根本的なものとはなりません。
なお、今回の脆弱性の核心は要素ピッカーが攻撃者からのメッセージを無条件に受け入れてしまう点にあったため、修正策として本物の要素ピッカーのみがコンテンツスクリプトから取得できるシークレットトークンが導入され、要素ピッカーは初期の「postMessage」でトークンを送信するようになりました。修正済みバージョン(1.76.0以降)は既にFirefoxのアドオン配布サイトで公開されています。Firefox版uBlock Originは通常は自動更新されますが、自動更新を不許可に設定している場合は手動での更新が必要です。
・関連記事
OpenAIのAIエージェントが国連のウェブサイトにブルートフォース攻撃を試みる - GIGAZINE
GoogleがuBlock Originを含むManifest V2拡張機能をChromeウェブストアから削除 - GIGAZINE
広告ブロッカー「uBlock Origin」がFacebook広告のブロックを断念 - GIGAZINE
AIコードレビューツール「Open Code Review」、既存のAIに各種ルールを設定してレビュー能力を底上げ可能&Alibabaグループで100万件のコード欠陥を検出済み - GIGAZINE
16歳の高校生がDiscordに採用されたドキュメント生成AIツール「Mintlify」の脆弱性を発見 - GIGAZINE
無料の広告ブロッカー「uBlock Origin Lite」がついにSafariでも利用可能に - GIGAZINE
CloudflareがAIクローラーを無限生成迷路に閉じ込める「AI Labyrinth」を発表 - GIGAZINE
・関連コンテンツ

in AI, ソフトウェア, セキュリティ, Posted by log1c_sh
You can read the machine translated English article It has been discovered that the ad block….