
2010年から存在するWi-Fiの欠陥でパスワードを知らなくてもルーターを乗っ取れるバグが発覚、数百万台が影響を受ける可能性
BroadcomのSDKに少なくとも2010年から脆弱(ぜいじゃく)性が存在し、パスワードを知らなくてもルーターを乗っ取り任意のコード実行を可能にする恐れがあることが分かりました。
One Parser, Two Bugs, Many Routers: Exploiting Broadcom WiFi Across eCos and Linux | QTNKSR
https://quentinkaiser.be/security/2026/10/16/one-parser-two-bugs/
独立系セキュリティ研究者のクエンティン・カイザー氏によると、BroadcomのSDKに存在する脆弱性により、任意のシェルコードでNVRAMからPSKを取得し、802.11経由で攻撃者に送り返す実証実験に成功したとのこと。これで漏えいしたパスワードを使ってネットワークに接続し、対象デバイスが安定して動作していることと、PSKが正しいことも確認されました。
この脆弱性は少なくとも2010年から存在していましたが、Broadcomは2018年に認識しており、外部の複数の組織からも情報を受け取っていました。それにもかかわらず、この脆弱性にCVE番号を割り当てることも、一般向けに情報を公開することも拒否したということです。
2018年には不完全なパッチがひそかにリリースされ、その後に新バージョンのSDKが公開され、脆弱なコンポーネントがhostapdに置き換えられました。Broadcomはこの新しいSDKバージョンへの移行を推奨していますが、既存の脆弱性は修正されないまま残り続ける「永遠のゼロデイ」となり、影響を受けるOEMが移行しない限り、同様の状態が続く可能性があるとカイザー氏は指摘しています。
カイザー氏は、この脆弱性が世界中の数十のベンダー、数百の製品、数百万台のBroadcomベースのアクセスポイントに影響するとしています。カイザー氏はベルギーを例に挙げ、主要ISPの4社のうち3社でこの脆弱性を確認し、悪用可能であることを実証したと報告しました。
カイザー氏は「私1人でもこの調査を実施できたでしょうが、そこにたどり着くまでには数カ月かかっていたはずです。最先端のAIモデルを使えば、1週間もかかりませんでした。これは良いことです。技術インフラのより深い層を、わずかなコストで次々と調査できるようになるからです」と述べ、AIを使って解析したと伝えています。
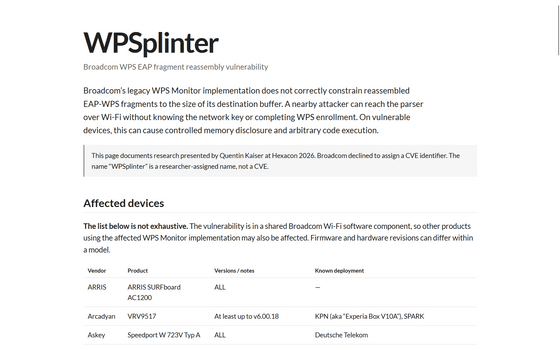
影響を受けることが確認されたデバイスは以下ページで公開されています。
WPSplinter
https://qkaiser.github.io/broadcom-wps/
・関連記事
Wi-Fiのクライアント分離機能を回避する攻撃手法「AirSnitch」、Wi-Fiネットワークにおいて中間者攻撃が可能となる危険性が明らかに - GIGAZINE
OpenWrtに「SHA-256ハッシュ値の12桁だけを使っていたせいで衝突攻撃を実行される脆弱性」が存在していたことが判明 - GIGAZINE
D-Linkが6万台以上のルーターに影響がある深刻な脆弱性の修正を放棄し「買い換えて」と声明 - GIGAZINE
・関連コンテンツ
in セキュリティ, Posted by log1p_kr
You can read the machine translated English article A Wi-Fi vulnerability that has existed s….