
人気アニメの動画をダウンロードしたつもりが中身はマルウェアだった話
Sonarrユーザーがトレントサイトにアップロードされた実行ファイル(.exe)形式のマルウェアに遭遇した事例を通して、発見の経緯・詳細な技術分析・推奨される対策について解説していました。
Someone on Torrent Sites Kept Fucking With My Sonarr
https://thereallo.dev/blog/someone-on-torrent-sites-kept-fucking-with-my-sonarr-setup
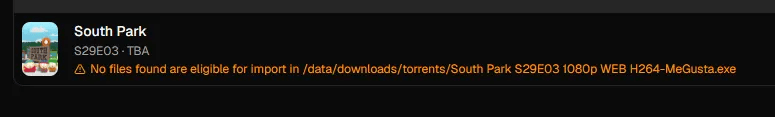
ウェブ開発者兼デザイナーのThereallo氏はNAS上で稼働させている個人用ビデオレコーダー「Sonarr」から警告を受けました。具体的には、人気アニメ「サウスパーク」の新作エピソードを装ったファイルがトレントサイトにアップロードされており、Sonarrがこれをダウンロードしようとした際にトラブルが発生しました。
問題のファイルはエピソード名をもじったファイル名に「.exe」という拡張子が付けられ、多数のシードが付いたパブリックトラッカーに公開されていました。Sonarrは問題のファイルを通常のメディアファイルと誤認してインポートを試み失敗しましたが、以後も約90秒ごとにインポートを試み続け、システムリソースを無駄に消費するという挙動を示しました。
問題のファイルは実行ファイル単体で提供されているマルウェアであり、一般的にみられる偽のファイルや「コーデックインストーラー」とのセットではありませんでした。ダウンロード後qBittorrentはファイルのダウンロード完了を即座に示したものの実際にはディスクへの書き込みは行われていなかったので、マルウェアがディスクへの書き込みを回避する仕組みを持つ可能性があります。マルウェア本体はわずか118KBのPE(Portable Executable)形式x64 GUI実行ファイルでしたが、実際には886MBもの無関係なデータが付加されていました。巨大なデータが付加されている理由は、多くのセキュリティスキャナーがファイルの読み取りを断念するように仕向けられた巧妙なカモフラージュとしての役割を持つものと考えられます。
pe end 0x1ce00
overlay 886653736 bytes
実行ファイルの前半部分118KBを切り取りリバースエンジニアリングツールのIDA Proで解析したところ、グローバル変数をXOR演算で繰り返し操作するコードが確認されました。デコンパイラの出力を複雑にし解析を困難にするための典型的な難読化手法です。
dword_14000C020 ^= 0xF2C2EAC0;
v34 = 0;
dword_14000C020 ^= 0xF2C2EAC0;
難読化ロジックをすべて除去しマルウェアの実際の動作ロジックだけにしたところ、以下の6つのステップに集約されました。なお一連のプロセスはディスクに一切触れることなく、すべてメモリ上で実行されることが確認されています。
1. 自分自身をファイルとして開く
2. ファイルの最後の64バイトを読み込む
3. 読み込んだデータを用いて、ジャンクデータの中に隠されたペイロードを見つけ出し復号化する
4. PE(Portable Executable)ファイルをメモリ上に手動でマッピングする
5. PEB(Process Environment Block)構造体のImageBaseAddress(実行可能ファイルのベースアドレス)フィールドを、メモリ上に展開したペイロードのベースアドレスに書き換える
6. ペイロードを実行する
つまり、マルウェアの本体は「最後の64バイト」にあることがわかります。
| オフセット | サイズ | 説明 |
|---|---|---|
| 0x00 | 32byte | キーを.data内の32バイトマスク値とXOR演算したもの |
| 0x20 | 12byte | ChaCha20ノンス |
| 0x2C | 4byte | ペイロードサイズ ^ fnv1a(マスク値) |
| 0x30 | 4byte | (フラグ | パディング << 8) ^ fnv1a(マスク値) |
| 0x34 | 8byte | ペイロードサイズ ^ fnv1a(マスク値) |
| 0x3C | 4byte | fnv1a(マスク値) |
復号化処理にはChaCha20が使用されており、定数はグローバル変数に隠蔽されていましたが解析により特定されました。さらにデバッグ対策やサンドボックス対策も施されており、デバッグなどを検知するとマルウェアは密かに終了します。
mask = bytes.fromhex("56951de331cd7f254bf1931533dd82bc3c8bf542f0d1ed5736a40f394c51d0a1")
h = fnv1a(mask)
size = u64(footer, 0x34) ^ (h | h << 32)
fl = h ^ u32(footer, 0x30)
pad = fl >> 8
key = xor(mask, footer[:32])
nonce = footer[32:44]
payload = chacha20(key, nonce, data[-64 - pad - size : -64 - pad])
解析の結果、マルウェアは最終的に929KBのPEファイルをもう一つ生成することが判明しました。生成される実行ファイルは高度な難読化が施された情報窃取型マルウェア(インフォスティーラー)であり、文字列は暗号化されインポートは実行時に解決されるといった特徴を持っています。具体的には、当該インフォスティーラーは以下の機密情報を窃取します。
・ブラウザ:Chrome・Edge・Brave・Opera・Opera GX・Vivaldi・Firefox(パスワード・Cookie・自動入力・Chromeのアプリ連携暗号化機能)
・暗号通貨ウォレット:Exodus・Electrum・Atomic・Guarda・Coinomi・Ledger Live・Trezor Suite・Wasabi・Sparrow・Monero・Zcash・Armory・ブラウザ拡張機能ウォレット
・パスワードマネージャー:KeePass・KeePassXC・Bitwarden・1Password・NordPass・RoboForm・Windows Credential Manager
・アカウント:Telegram・Discordトークン・Steam・Robloxクッキー・Minecraftアカウント・Authy
・開発者関連:.ssh・.aws・gcloud・.azure・.kube・.docker
・リモートアクセス:AnyDesk・TeamViewer・WinSCP・FileZilla・mRemoteNG・RDCMan
・その他:Outlook・Thunderbird・VPN設定・OBS設定・付箋・デスクトップ上のドキュメント
窃取された情報はzlibで圧縮され攻撃者のサーバーに送信されます。
コマンド&コントロールサーバー(C2サーバー)のアドレスはハードコードされたものではなく、YouTubeチャンネル「bubblegym」(2026年9月14日作成)やGitHubのgistから取得されています。
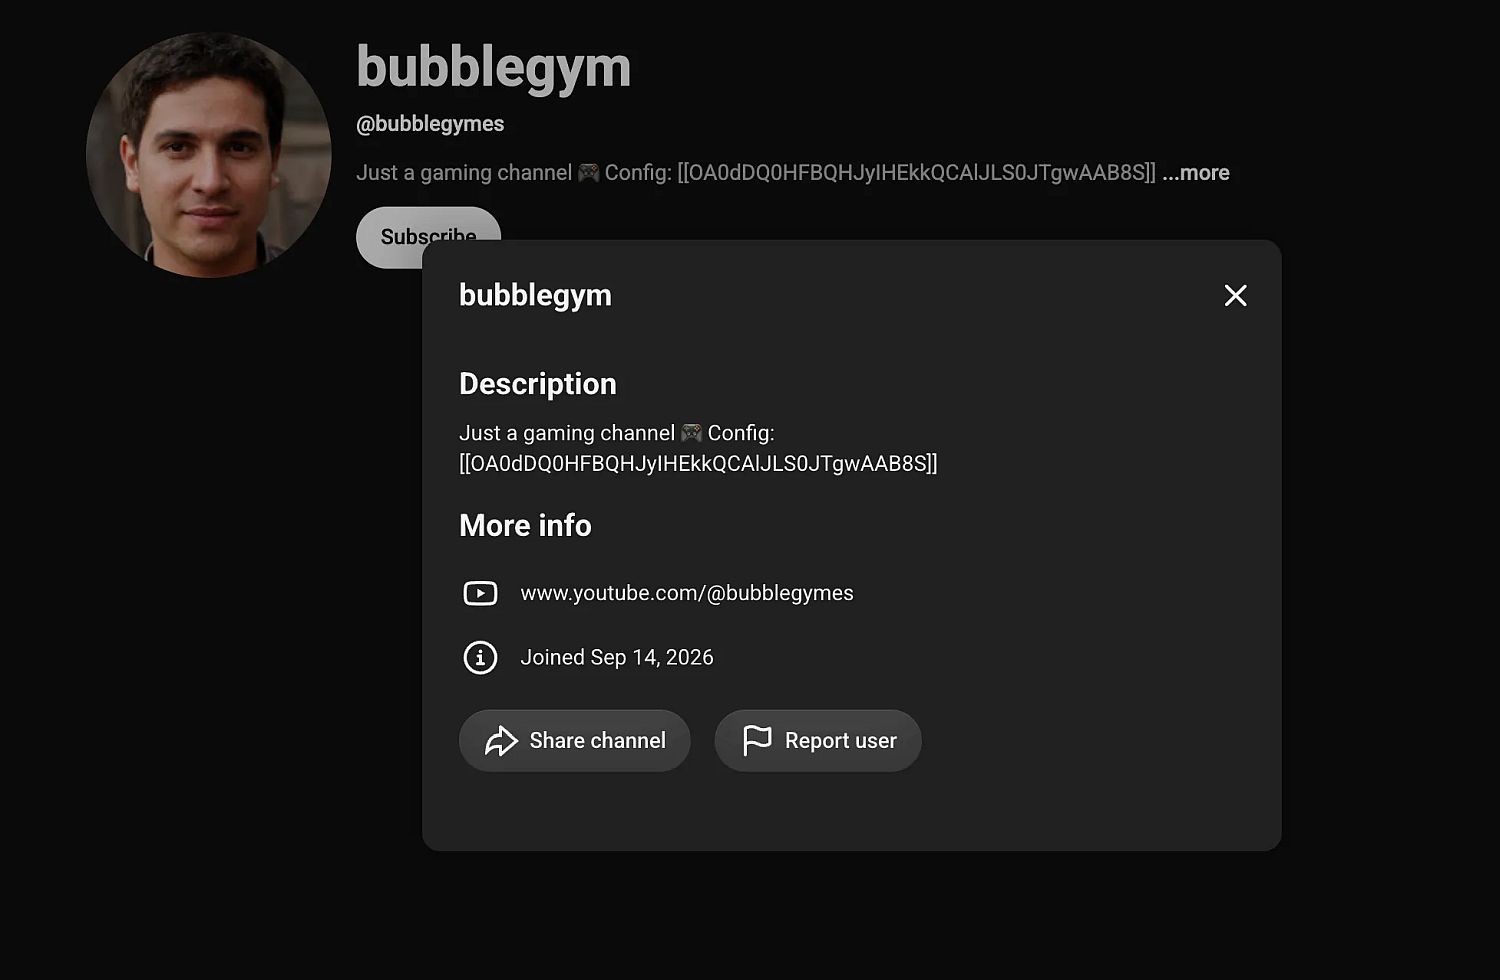
取得した暗号化アドレスはBase64デコードとキーボードスマッシュのような文字列とのXOR演算によって復号されます。
b = base64.b64decode("OA0dDQ0HFBQHJyIHEkkQCAlJLS0JTgwAAB8S")
k = b"ZhxchsdfhSGdfgsgdfAJsakdaksdk2364236AH"
bytes(x ^ k[i % len(k)] for i, x in enumerate(b))
マルウェアの拡散を防ぎ被害を最小限に抑えるために、Thereallo氏は以下の対策を推奨しています。
・qBittorrent:設定の「除外ファイル名」に「*.exe・*.scr・*.lnk・*.bat・*.cmd」を追加することにより実行ファイルのダウンロードをブロックする
・Sonarr/Radarr:実行ファイル(*.exe)が検出された場合「クライアントから削除」機能を使用してブロックリストに追加する
・Prowlarr:悪意のあるファイルを提供するトラッカーは格付けを下げるか完全に削除することを検討する
最後にThereallo氏は高度な技術力を持つマルウェア開発者に対し、粗悪なマルウェアの開発に技術を費やすのではなく、正規の職を見つけることを勧めています。
・関連記事
AIによる相次ぐハッキング事件は「AIの暴走」ではなく「AI企業がセキュリティの基本を無視しているため」という指摘 - GIGAZINE
実はCodex CLIはデフォルトで永続的かつ自己更新型のバックグラウンドデーモンをインストールしていることが判明、無効にする公式の方法は無し - GIGAZINE
仮想通貨ウォレット「Ledger Nano X」に盗聴回路、日本のAmazonやヤフオクでも改造品が見つかる - GIGAZINE
海賊版IPTVサービスがテロ組織による映像コンテンツを身近なものにしているという指摘 - GIGAZINE
Anthropicがマルウェア感染の疑いがあるユーザーを強制ログアウトさせ支払い方法を削除し返金処理を実施 - GIGAZINE
YouTubeの有料動画広告がマルウェア配布に悪用されていた事例をセキュリティ企業が報告 - GIGAZINE
macOSの画面共有関連の脆弱性を悪用した深刻度の高い攻撃が頻発している - GIGAZINE
ドローンのカメラが中国のIPアドレスに信号を送信していることが判明、イギリス海軍がカメラのインターネット接続機能を無効化しなければいけない事態に - GIGAZINE
・関連コンテンツ
in ソフトウェア, セキュリティ, Posted by log1c_sh
You can read the machine translated English article The story of how someone thought they do….