
GitLabが任意のコードを実行可能な危険度最大の脆弱性など12件に対するセキュリティパッチを公開
開発運用プラットフォーム・GitLabが、GitLab Community Edition(CE)とEnterprise Edition(EE)向けの緊急パッチ「19.5.1」「19.4.3」「19.3.6」「19.2.9」「19.1.9」「19.0.10」「18.11.13」を公開しました。修正される脆弱性は12件。そのうち1件は「未認証ユーザーがGitLabのサーバー上で任意のコードを実行できる可能性がある」という内容で、共通脆弱性評価システム(CVSS)の10段階評価で10点、最も深刻な「緊急(Critical)」に分類されています。
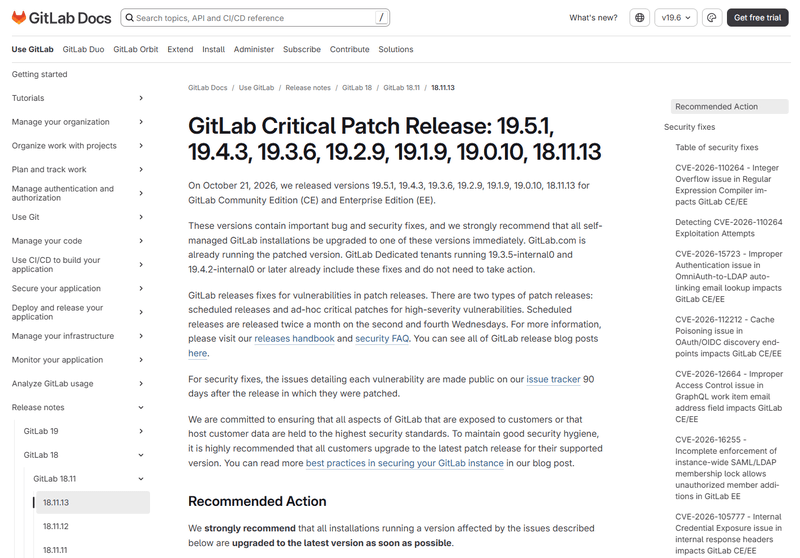
GitLab Critical Patch Release: 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 | GitLab Docs
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-5-1-released/
Critical GitLab Flaw (CVSS 10.0) Could Allow Unauthenticated RCE Across 12 Years of Releases
https://thehackernews.com/2026/10/critical-gitlab-flaw-cvss-100-could.html
修正される脆弱性は、危険度「緊急」が1件、「高」が2件、「中」が5件、「低」が4件。
「緊急」に分類された脆弱性・CVE-2026-110264は、「特定条件下で、特別に細工された正規表現をコンパイルする際に整数オーバーフローが発生し、未認証ユーザーがGitLabサーバー上で任意のコードを実行できる可能性がある」という内容で、HackerOneバグ報奨金プログラムを通じてjoaxcar氏が報告したものです。
影響を受けるバージョンは「GitLab CE・EEの7.0以降、今回のパッチを当てるまでの全バージョン」と広範。バージョン7.0は2014年リリースなので、12年にわたって影響を受ける可能性がある状態でした。
GitLabでは現地時間10月12日にも危険度「緊急」の脆弱性・CVE-2026-97229を含む24件に対応するパッチをリリースしていますが、このときのパッチを適用済みのインスタンスも今回の対象に含まれます。
なお、GitLabによると、CVE-2026-110264が攻撃に悪用された形跡はないとのこと。サイバーセキュリティ・社会基盤安全保障庁(CISA)が公開している「既知の悪用済み脆弱性一覧」にも含まれていないことが確認されています。
・関連記事
GitLabが従業員の14%にあたる約350人を解雇して22カ国から撤退すると発表 - GIGAZINE
GitLabがAIエージェント時代へ向け大規模再編、人員削減や管理階層の削減を計画 - GIGAZINE
GitLab創業者がガンとの闘病で新企業設立へ、どのような経緯でこうなったのか? - GIGAZINE
GitLabはオープンソースな製品&完全リモートワーク体制でどうやって大きく成長していったのか? - GIGAZINE
GitLabがKubernetesをさまざまな課題に直面しながら1年間運用して学んだこと - GIGAZINE
・関連コンテンツ
in セキュリティ, Posted by logc_nt
You can read the machine translated English article GitLab has released security patches for….