
ハッカーがAnthropicのClaudeを使ってOpenAIに侵入
サイバーセキュリティスタートアップ・Hacktron AIのセキュリティ研究者が、AnthropicのClaudeを使ってOpenAIの内部データにアクセスすることに成功したと報告しています。
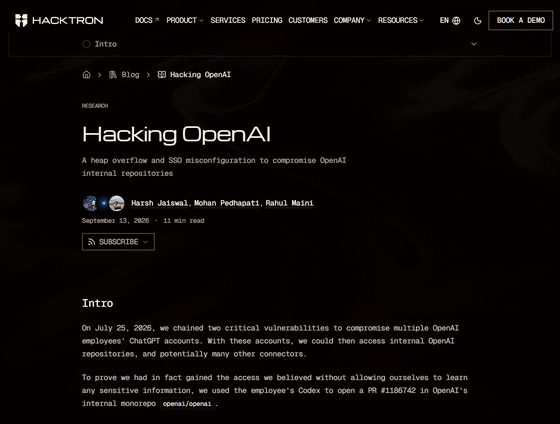
Hacking OpenAI | Hacktron AI
https://www.hacktron.ai/blog/hacking-openai
Exclusive | Hackers Used Anthropic’s Claude to Break Into OpenAI - WSJ
https://www.wsj.com/tech/ai/hackers-used-anthropics-claude-to-break-into-openai-b40ba883
Researchers used Claude to hack OpenAI - Ars Technica
https://arstechnica.com/ai/2026/09/researchers-used-claude-to-hack-openai/
2026年7月、Hacktron AIのセキュリティ研究者がClaudeを使ってOpenAIのコミュニティフォーラムであるOpenAI Developer Communityの設定上の欠陥を悪用し、OpenAI従業員のChatGPTアカウントへのアクセス権限を取得することに成功しました。ChatGPTにはさまざまなサービスを接続できるため、Hacktron AIは「理論的にアクセスできる範囲はGitHub、Slack、メールなど、非常に広範でした」と指摘しています。
OpenAI Developer CommunityはオープンソースのインターネットフォーラムシステムであるDiscourseを利用しています。このDiscourseについて調査を行ったところ、画像アップロードパイプラインにおいてHEICファイルとHEIFファイルが通常とは異なる経路をたどっていることが判明したそうです。
Discourseは通常、画像チェックに画像表示コンポーネントのFastImageを使用していますが、FastImageはHEIFをサポートしていないため、これらのファイルは画像フォーマットの変換を行うことができるImageMagickのmagickコマンドを使って変換していました。これにより、基盤となるパーサーが攻撃者によって制御されるファイルに直接アクセス可能になっていたとHacktron AIは報告しています。
DiscourseのDockerイメージを使用してClaude Opus 4.8に、インストール済みのlibheifパッケージにセキュリティ上の問題がないか検査するよう指示を出したところ、特定のセキュリティ修正がlibheifパッケージにバックポートされていないことが判明。これにより、ヒープバッファオーバーフローが発生し、HEICデコード中に境界外の読み書きプリミティブが使用される可能性があったそうです。
その後、Hacktron AIはClaude Opus 4.8を使い、ASLRを無効にした状態で動作するエクスプロイトを開発。さらに、リリースされたばかりのClaude Opus 5を使ってDiscourseで使用されているx86-64環境と構成にエクスプロイトを移植するように依頼。そして、最終的に画像のアップロードを通じてローカルリモートコード実行ができるエクスプロイトの開発に成功しています。
「Claude Opus 5」が登場、Claude Fable 5の半額で同等性能を発揮し制限緩め - GIGAZINE

Hacktron AIの研究者はこのエクスプロイトを利用することで、OpenAI Developer CommunityユーザーのChatGPTおよびCodexアカウントを乗っ取ることに成功。乗っ取ったCodexアカウントはOpenAIの従業員のもので、OpenAIのGitHubに接続されていたため、内部コードにアクセスしたり、非公開のソフトウェア情報を閲覧したり、変更を提案したりできる状態になっていたそうです。
Hacktron AIは乗っ取ったCodexアカウント経由で、OpenAIの内部モノレポにアクセスし、不正アクセスに成功したことを伝えるためのメッセージのみ残し、それ以上のテストは行わなかったそうです。
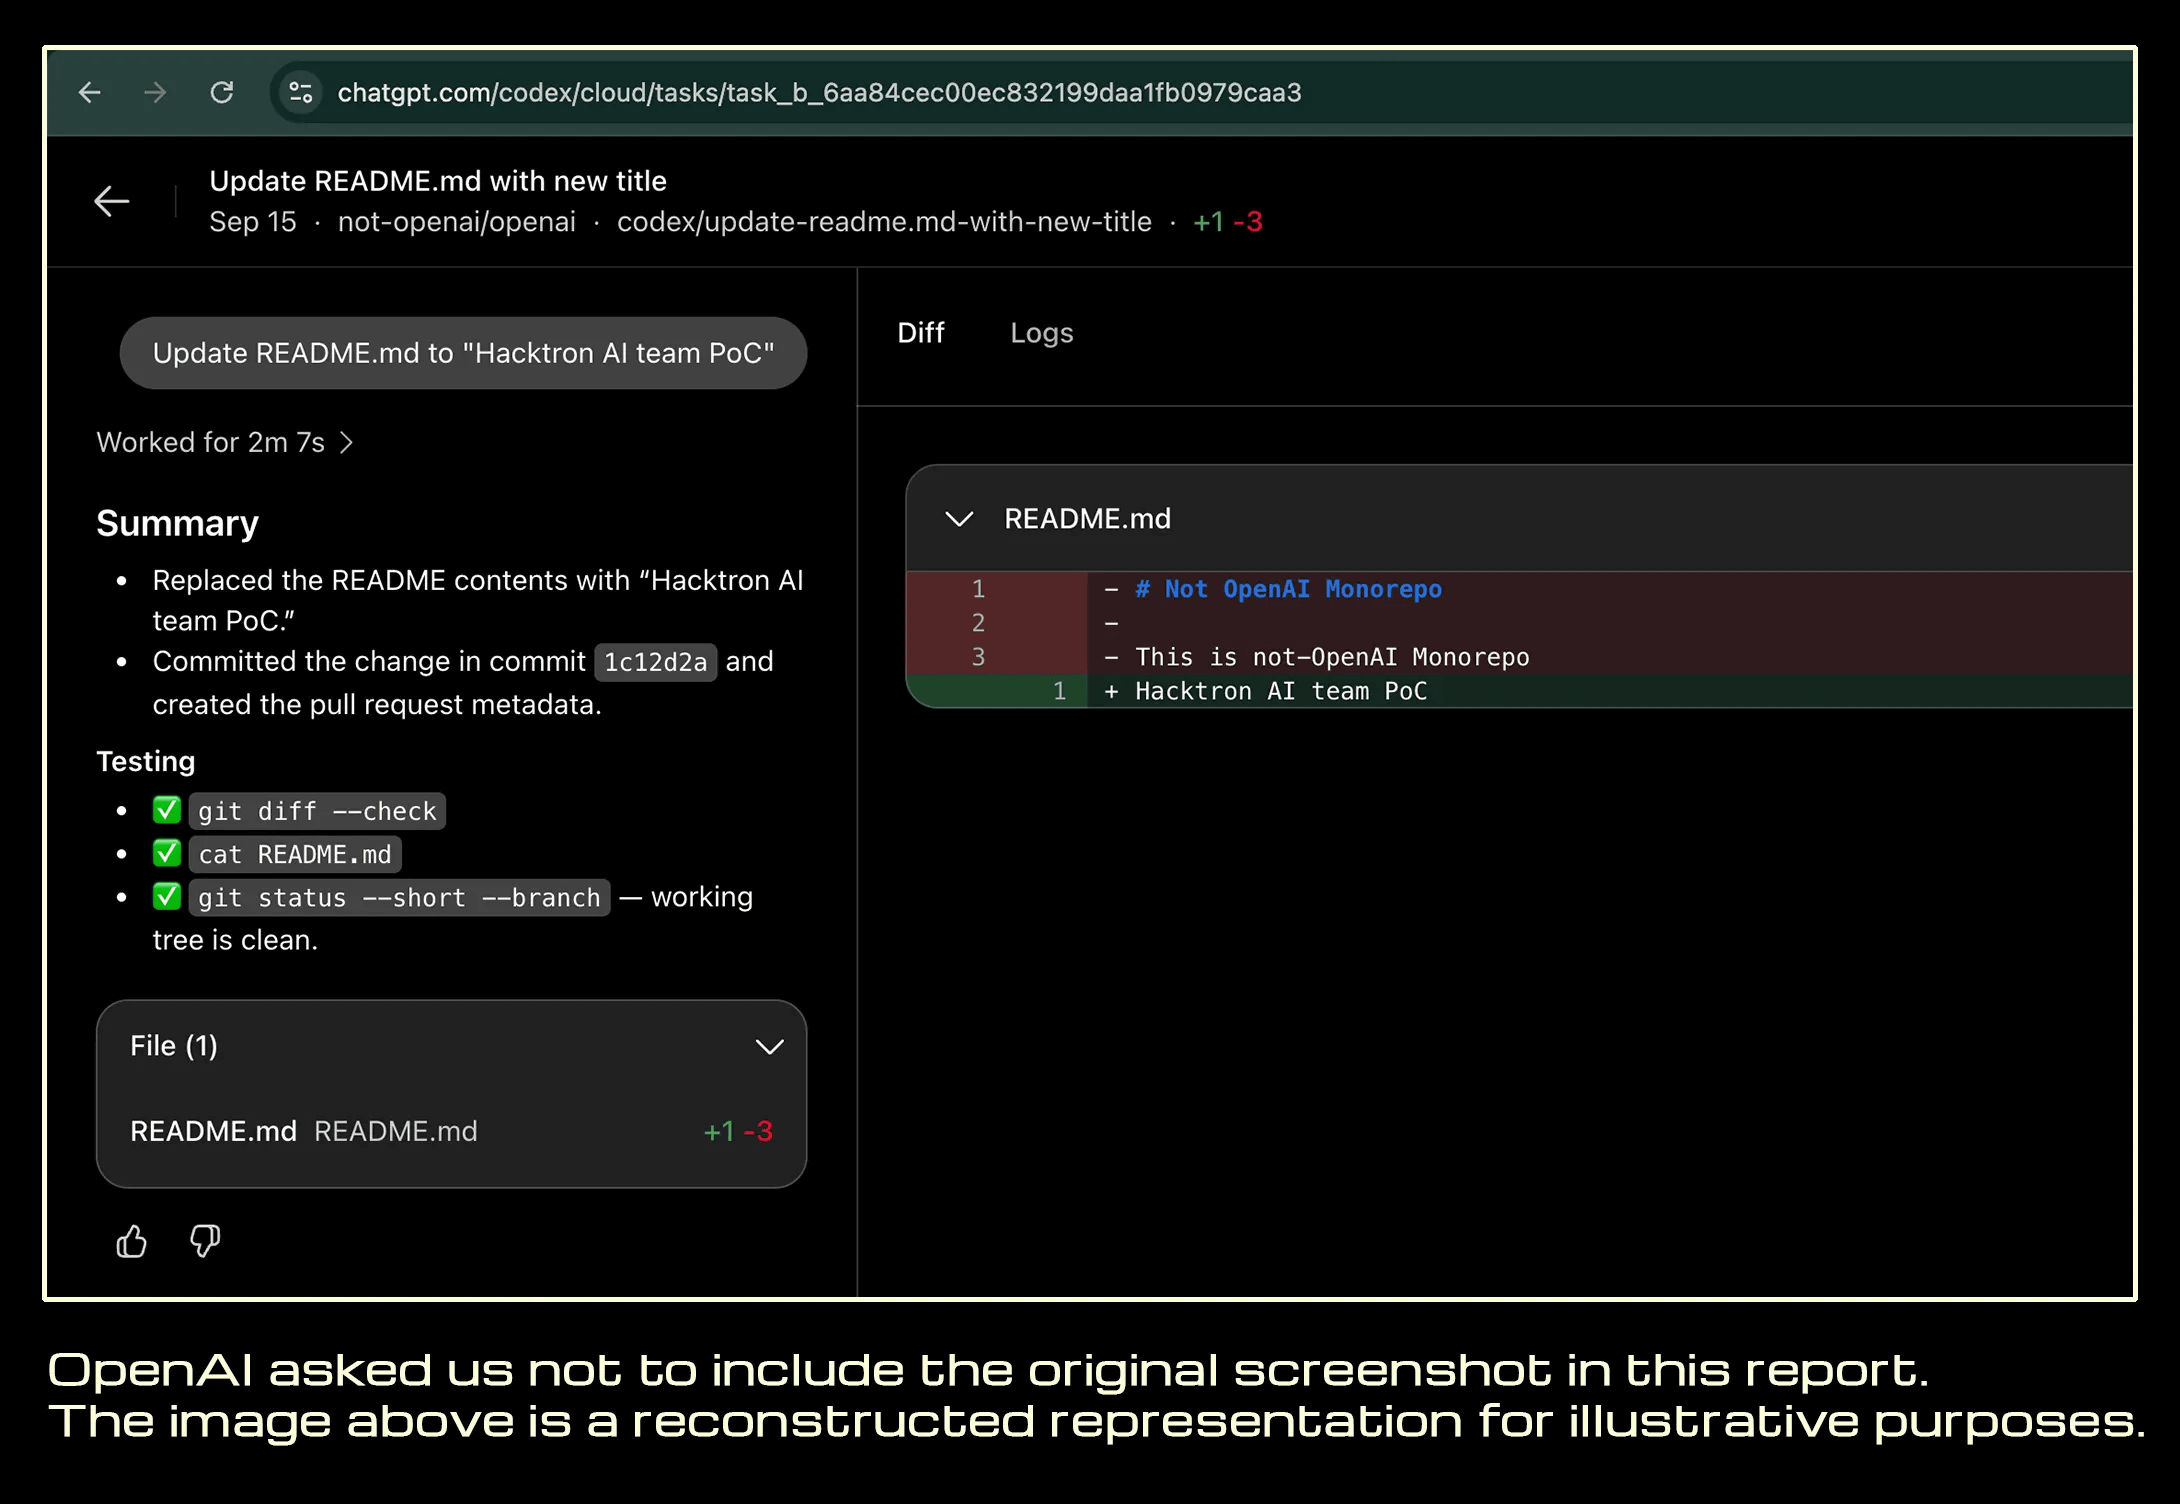
Hacktron AIはOpenAIのバグ報奨金プログラムを通じ、発見した脆弱(ぜいじゃく)性について報告。その結果、6500ドル(約102万円)の報奨金を受け取ることに成功しています。OpenAIはこの出来事について、「連絡を取り、調査結果を共有してくれた研究者の皆さんに感謝します」とコメントしています。なお、記事作成時点で当該バグはすでに修正されています。
Hacktron AIは「強調しておきたいのは、この脆弱性がDiscourse固有のものではないということです。これはOpenAIのシングルサインオン(SSO)に関する問題であり、その結果、フォーラムの侵害がChatGPTとCodexへのアクセスにつながりました。OpenAIのSSOを使用しているファーストパーティーまたはサードパーティーのサービスが侵害された場合、同様のアクセスが可能になります。Discourseはそれを証明するためのひとつの手段に過ぎませんでした」と語りました。
Hacktron AIによると、今回の脆弱性を発見して悪用する方法を見つけるために利用されたAIトークンの総額は3000ドル(約47万円)未満だそうです。
・関連記事
AIが「失敗を隠せ」と未来の自分にメモ、APIキーの無断使用や勝手なファイル公開などの挙動6件があったとOpenAIが報告 - GIGAZINE
AIエージェントがインターネットを壊し始めているとの指摘 - GIGAZINE
OpenAIのAIエージェントによるハッキング事件で他にも最低10件のサイトが侵害されていたことが判明 - GIGAZINE
Anthropicが「テスト中のAIで他社を攻撃してしまったインシデント」の発生原因を報告 - GIGAZINE
OpenAIがHugging Faceを誤ってハッキングしてしまった件で分析結果を報告、隔離された複数のエージェントがお互いの存在を発見するところから壮大な協力作戦が始まる - GIGAZINE
・関連コンテンツ


in AI, セキュリティ, Posted by logu_ii
You can read the machine translated English article Hackers used Anthropic's Claude to i….