
AnthropicのAI「Claude Mythos Preview」が見つけた約3万8000件の脆弱性候補の修正はどこまで進んだのか?
AnthropicはAIモデル「Claude Mythos Preview」を使用して主要なOSやウェブブラウザーなどで深刻度の高い脆弱(ぜいじゃく)性を数千件見つけたと2026年4月に発表しました。そこから約7カ月が経過した11月9日に、セキュリティ企業のVulnCheckが公開台帳などをもとにその後の修正状況を報告しました。
After 7-months, Glasswing Overwelms Maintainers with Underwhelming Findings | Blog | VulnCheck
https://www.vulncheck.com/blog/anthropic-glasswing-november-update
Anthropic's coordinated vulnerability disclosure dashboard
https://red.anthropic.com/2026/cvd/
Anthropicが2026年4月7日に始めた「Project Glasswing」は、AIでソフトウェアの脆弱性を見つけ、悪用される前に修正につなげる取り組みです。AnthropicはMicrosoftやApple、Linux Foundationなどの参加組織にClaude Mythos Previewを提供するとともに、自らも広く使われているオープンソースソフトウェアを調べ、見つかった問題を開発元に報告しています。
Anthropicが2026年5月22日に公表した初期レポートによると、Claude Mythos Previewがオープンソースソフトウェアで見つけた脆弱性の候補は2万3019件で、このうち6202件の深刻度をAIが「高」または「緊急」と推定していました。
Claude Mythos Previewは深刻度「高」以上と推定される脆弱性候補を6202件発見、日本の銀行でも利用に向けた動きが進む高性能AIの初期レポートが公開される - GIGAZINE
2026年11月2日時点の集計では、Claude Mythos PreviewなどのClaudeモデルが2025年11月1日以降に見つけた候補が3万7966件に上りました。そして、そのうち6376件を外部のセキュリティ企業が検証し、検証した候補の94.2%に当たる6009件を脆弱性と判断しました。ただしAnthropicによると、6009件の中にはすでに報告されていた問題や、開発元が修正する見込みが低い軽度の問題も含まれます。
開発元への報告件数は2026年5月22日時点の集計では1596件でしたが、2026年11月2日時点では5087件まで増え、そのうち3635件について開発元から返答があったとのこと。また、2026年11月時点の報告5087件のうち1862件は外部企業の検証を経たもので、残る3225件はAnthropicが外部の検証を経ずに直接送ったものです。Anthropicが修正の公開を確認した件数も、2026年5月時点では97件だったのが2026年11月時点では629件に増えています。
以下はAnthropicが公表した2026年5月22日と2026年11月2日の集計を比較した表です
| 項目 | 2026年5月22日 | 2026年11月2日 |
|---|---|---|
| 脆弱性の候補 | 2万3019件 | 3万7966件 |
| 外部企業が検証 | 1900件 | 6376件 |
| 外部企業が脆弱性と判断 | 1726件 | 6009件 |
| 開発元への報告 | 1596件 | 5087件 |
| 修正の公開を確認 | 97件 | 629件 |
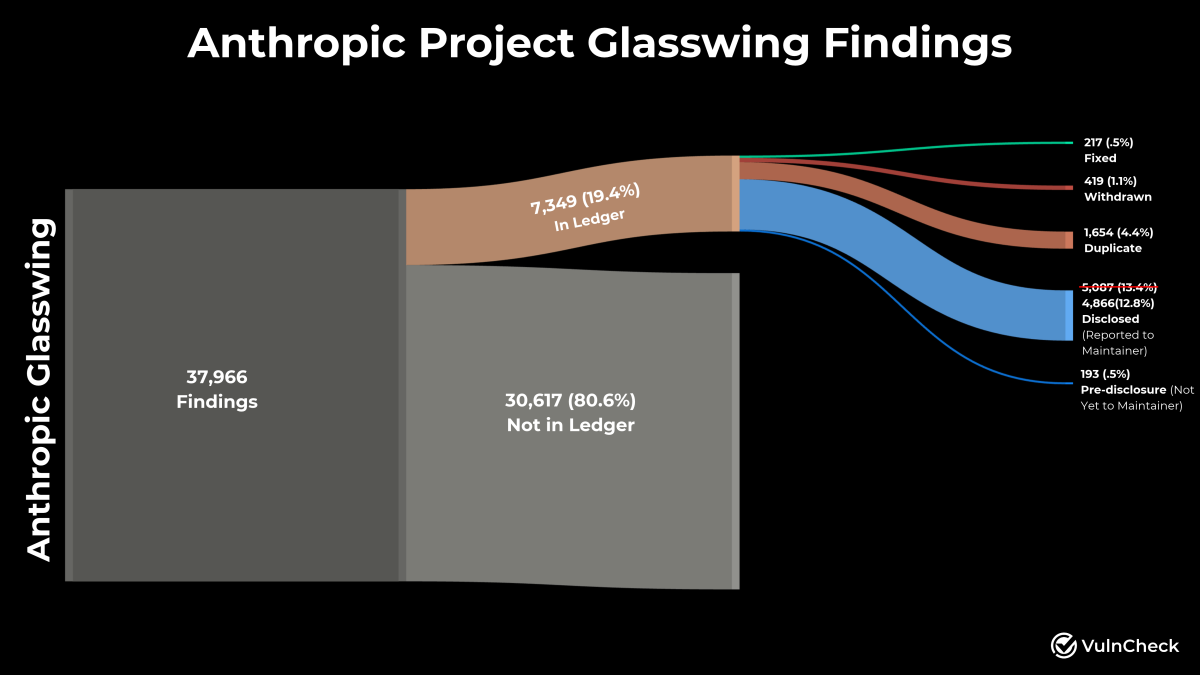
Anthropicは全体の件数を公表するほか、脆弱性候補ごとの対応状況を公開台帳に記録しています。VulnCheckのパトリック・ギャリティ氏によると、2026年11月2日時点で公開台帳に載っていた7349件には開発元への報告前の候補も含まれていました。報告前の段階で公開されるのは候補の内容から計算した識別用の文字列(ハッシュ値)と日付だけです。
以下はVulnCheckがまとめた公開台帳の内訳で、図中の「Fixed」217件は公開台帳で「修正済み」とされた記録の数を表しています
ギャリティ氏によると、2026年9月に行われた調査から2026年11月2日までに脆弱性の候補は約1万2000件増えましたが、公開台帳で「修正済み」とされた記録は202件から217件へと15件増えるにとどまりました。Anthropicの全体集計では修正の公開を確認したのは629件とされており、公開台帳の「修正済み」件数との間で差が出た理由は不明です。
また、公開台帳には「重複」とされた記録が1654件、「取り下げ」とされた記録が419件ありました。「重複」は同じ問題をAnthropicが別々に記録していたと後から分かったもので、Anthropicによると、重複や取り下げを集計から外したことで「開発元に報告済み」として数えた脆弱性候補の件数は2026年10月2日時点で6157件だったのが、2026年11月2日時点では5087件まで減少しています。
ソーシャル掲示板のHacker Newsでは、大手テクノロジー企業に勤めるという投稿者が「Claude Mythosの登場以来、自社のソフトウェアで見つかった問題の修正に携わってきた」とコメント。「企業が社内だけで対処し、CVE番号が付かない脆弱性もある」と指摘しています。
また、AnthropicによるとAIが脆弱性候補を見つけるペースに人間による検証が追いつかず、修正を進めるうえでの課題になっているとのこと。同社が2026年10月8日に発表した「OSS Scanner」では希望するオープンソースプロジェクトのコードをAIで調べ、脆弱性の候補を開発元に報告することができますが、OSS Scannerが作った報告は人間による事前確認を経ずに開発元へ届きます。そのため、「報告された問題が実際に脆弱性に当たるかどうかは開発元が確かめることになる」とギャリティ氏は指摘しています。
例えば、データ転送ツール「curl」の開発を率いるダニエル・ステンバーグ氏は、2026年11月にOSS Scannerから届いた45件の報告をGitHubで公開しました。ステンバーグ氏が2026年11月10日に示した内訳によると、脆弱性と判断された7件はいずれも深刻度が「低」で、37件は一般的な不具合として扱われました。残る1件は指摘自体が誤っていたそうです。
なお、curlの開発チームは報告の内訳を公開することに先立ち、Anthropicの担当者がOSS Scannerで見つけた深刻度「高」の脆弱性を2026年10月14日に公開したバージョン8.23.0で修正しています。
また、プログラム言語の「C」や「C++」で書かれたプログラムがメモリを安全に扱えるようにするコンパイラー「Fil-C」の開発者であるフィリップ・ピズロ氏も、Anthropicから報告を受けています。ピズロ氏は報告を受けた9件全てでバグを確認し、報告に添えられた修正案の一部をそのまま採用したとソーシャル掲示板のHacker Newsに投稿しました。
ピズロ氏によると、9件の報告に記載された挙動はいずれもFil-Cが定めるメモリの安全性の基準に反していたとのことですが、その多くは実際の利用では問題を起こしにくいものだったそうです。どのようなメモリの扱いを安全とみなすかを明確に決めていたことで、報告された挙動が基準に反するかどうかを、AIもピズロ氏自身も判断しやすかったと同氏は別のコメントで述べています。
・関連記事
サイバー攻撃性能が高すぎるAI「Claude Mythos Preview」をAnthropicが開発、プレビュー版をMicrosoftやAppleなどに提供する「Project Glasswing」も開始 - GIGAZINE
Claude Mythosの「脆弱性発見能力が高い」というのは誇大宣伝だとcURL開発者が指摘 - GIGAZINE
AnthropicのMythosがFirefox 150で271件のセキュリティ脆弱性を発見、Mozillaは「防御側にとって朗報」 - GIGAZINE
・関連コンテンツ
in AI, ソフトウェア, セキュリティ, Posted by log1b_ok
You can read the machine translated English article How far along are the fixes for the appr….