
古いBitlyの短縮リンクがバーガーキング・マクドナルド・トランプ大統領のSNS投稿で悪用されて「ナチスの収容所一覧」などに書き換えられる問題が発生
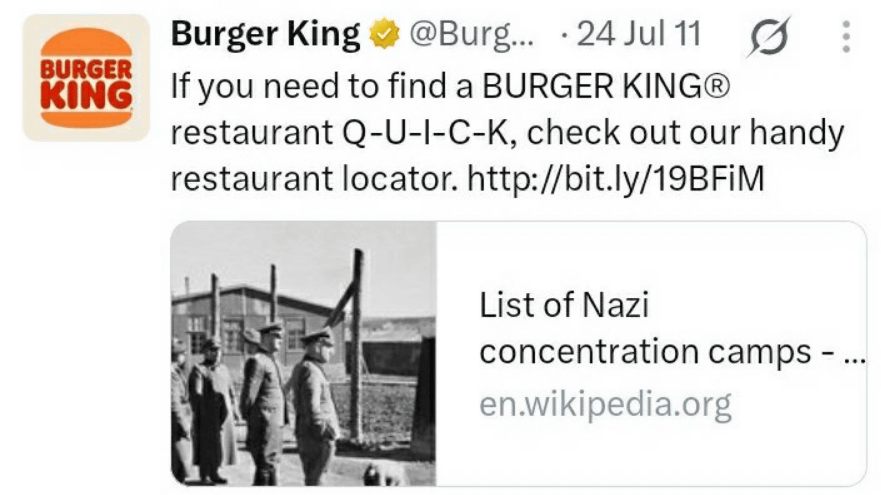
バーガーキングやマクドナルド、ドナルド・トランプ大統領がXアカウントで投稿した内容に含まれていた「URL短縮サービスのBitlyを使って生成した古いリンク」が悪用され、ユーザーを無関係なコンテンツに誘導していることが明らかになりました。Bitlyは問題を認めた後、影響を受けたリンクを無効化しています。
Old Bitly links hijacked in Burger King, McDonald’s and Trump tweets | Ransomnews
https://ransomnews.com/burger-king-tweet-bitly-link-hijack-2026/
バーガーキングは2011年7月24日に、「bit[.]ly/19BFiM」という短縮リンクを含む内容を当時のTwitter(現X)で投稿しました。投稿はレストラン検索サービスを宣伝するもので、URLはそのサービスへのリンクを短縮したものと思われます。しかしBitlyのリンク情報ページには、作成時刻が2026年11月15日午前5時32分(UTC)と記載され、リンク先がWikipediaの「ナチス・ドイツの強制収容所一覧」となっていました。以下は問題を発見したXアカウントによるスクリーンショットで、投稿に埋め込まれたURLのサムネイルからリンクが乗っ取られていることが分かります。
OH LORD https://t.co/QlferLVmNL pic.twitter.com/sk6ceitzXd
— The Wizard 🐧 (@42069volshebnik) 2026年11月15日
また、2011年6月7日のマクドナルドのツイートにあるBitlyリンクも同様の形でリンク情報ページが改ざんされ、Wikipediaの「アメリカ同時多発テロ事件」に関する記事に変更されていました。
セキュリティニュースを配信するRansomnewsが確認したところによると、トランプ氏の2009年から2013年のツイートにある97のBitlyリンクでも、悪意あるリンクもしくはスパムとしてBitlyにブロックされているリンク、暗号通貨サービスのドメイン、Wikipediaの「ジェフリー・エプスタイン」の記事などが含まれていたとのこと。そのほか、CNNによるとビル・ゲイツ氏やカナダの元首相であるジャスティン・トルドー氏などの投稿も影響を受けていたそうです。
Bitlyのヘルプページには、bit.lyリンクの末尾はたとえそのリンク元のアカウントが削除された後でも再利用できないと記載されています。しかし、2025年2月には「これを可能にするバグが修正された」と報告されており、同様の脆弱(ぜいじゃく)性を悪用した人が各種リンクを改変したと考えられます。
使用されている短縮URLと同じものに別のリンクが登録される問題は2026年11月15日に発生しており、Bitlyは翌日の11月16日に、問題を特定して関与したアカウントを一時停止したことを発表しました。Bitlyは「私たちの信頼と安全チームは、この問題に対処し、今後同様の悪用に対する保護を強化するために取り組んでいます」と述べています。
Earlier today, we identified an issue that allowed bad actors to repurpose certain old, inactive links to redirect people to content unrelated to the original posts. We have suspended the accounts involved and are disabling the affected links. Our Trust and Safety team is working…
— Bitly (@Bitly) 2026年11月15日
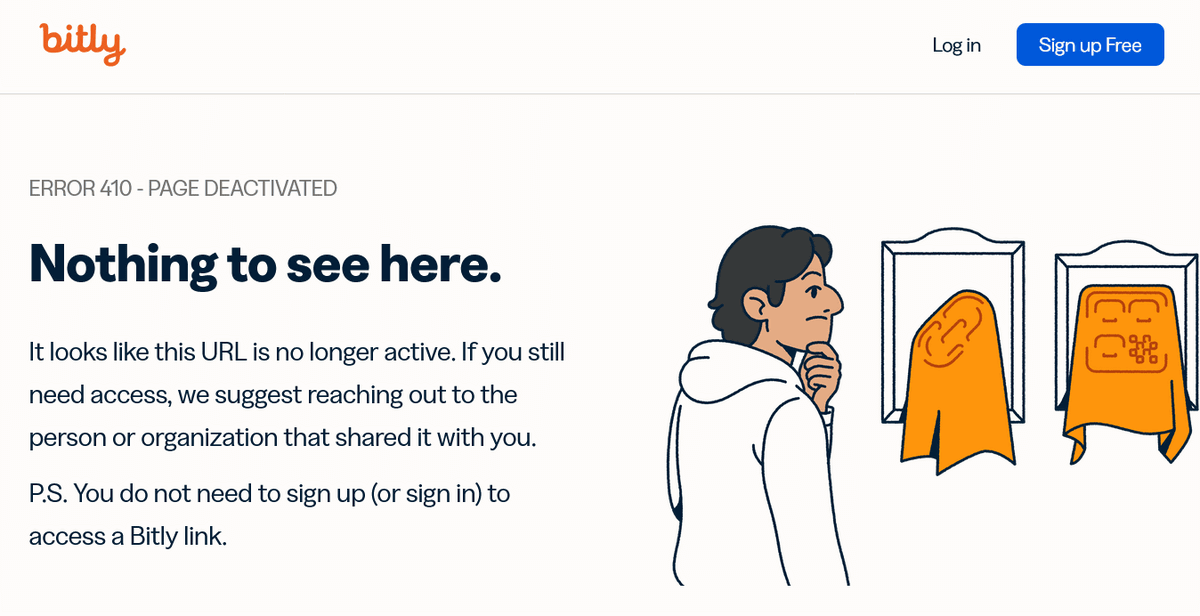
問題が確認されていたバーガーキングの投稿に含まれていた短縮URL「bit[.]ly/19BFiM」にアクセスすると、以下のように無効なリンクであることが示されていました。また、バーガーキングとマクドナルドは該当する投稿を削除しています。
Ransomnewsは「今回のURL乗っ取りは基本的にいたずらで、WikipediaのページやSteamのゲームページ、動画へのリンクとなっていました。しかし、2025年に発生した同様の短縮URL書き換え問題では、ミームコインや暗号通貨サービスに関連するドメインにリンクしており、同じ手口が詐欺にも通用します。被害範囲はXにとどまりません。同じ短縮リンクが、古いメールやPDFファイル、プレゼンテーション資料、印刷されたQRコード、ヘルプページなどにも残っています。リンクが指していた対象が消滅した後、別の誰かがそのリンクを乗っ取るため、セキュリティ研究者はこれを『リンク切れハイジャック』と分類しています」と警告しています。
・関連記事
Googleが「戻るボタンの乗っ取り」をスパム行為として処罰すると発表 - GIGAZINE
Bing Chatの回答にマルウェア入りの広告が紛れ込んでいることが判明 - GIGAZINE
過去のリンクが危険なサイトに乗っ取られているのを検知するシステムの作成方法 - GIGAZINE
正しいURLと偽のログインページを表示して個人情報を抜き取る攻撃を可能にする脆弱性がSafariに存在する - GIGAZINE
URLの誤入力で年5000万アクセスを稼ぐタイポスクワッティングサイトの実態とは? - GIGAZINE
Discordで1万7000件もの「悪意のあるURL」がハッカーによって拡散されている - GIGAZINE
・関連コンテンツ



in ネットサービス, セキュリティ, Posted by log1e_dh
You can read the machine translated English article An issue has arisen where older Bitly sh….