
PHPに深刻度「9.2」の脆弱性が2件発覚、サーバー乗っ取りの恐れで緊急パッチを10月21日に公開へ
ウェブサイトやウェブアプリの開発に広く使われているプログラミング言語「PHP」に深刻な脆弱(ぜいじゃく)性が2件見つかり、開発チームが2026年10月21日に緊急のセキュリティ更新プログラムを公開すると発表しました。
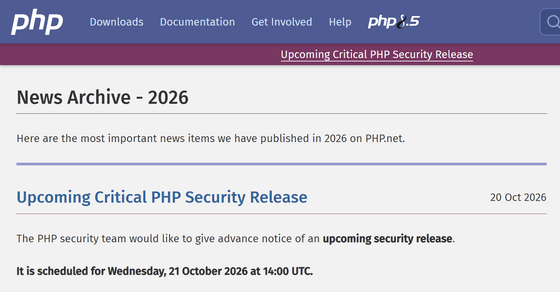
PHP: News Archive - 2026
https://www.php.net/archive/2026.php#2026-10-20-1
php.announce: [ANNOUNCE] Upcoming Critical PHP Security Release
https://news-web.php.net/php.announce/509
CERT-EU - Critical Vulnerabilities in PHP
https://cert.europa.eu/publications/security-advisories/2026-018/
PHP Remote Code Execution FAQ: CVE-2026-109618 & CVE-2026-109619
https://watchtowr.com/intelligence/php-cve-2026-109618-faq/
PHP warns admins of two critical flaws, emergency patches coming tomorrow
https://www.bleepingcomputer.com/news/security/php-warns-admins-of-two-critical-flaws-emergency-patches-coming-tomorrow/
PHPはWordPressなどのコンテンツ管理システムをはじめ、オンラインショップや企業のウェブサービスなどで利用されているプログラミング言語です。ウェブページの表示やデータベースとのやり取りをサーバー側で処理する役割を担っており、PHP自体に重大な欠陥が見つかった場合は多くのウェブサイトに影響が及ぶ可能性があります。
今回問題となっているのは「CVE-2026-109618」と「CVE-2026-109619」という2件の脆弱性です。セキュリティ企業のwatchTowrによると、両脆弱性は攻撃者が遠隔からサーバー上で任意のコードを実行できる「リモートコード実行」につながる可能性があるとのこと。攻撃が成功した場合はサーバー上の情報を読み取られたり、ファイルを改ざんされたりする恐れがあります。
脆弱性の深刻度は共通脆弱性評価システム「CVSS 4.0」でいずれも9.2と評価されており、最も深刻な「緊急」に分類されています。
PHP開発チームは2026年10月20日に公式サイトとメーリングリストで注意喚起し、修正プログラムを日本時間の10月21日(水)23時にリリースすると発表しました。さらに脆弱性の詳細が公になった場合や実際の攻撃が確認された場合には、公開をさらに早める可能性があるとのこと。PHP開発チームは対象バージョンや技術的な原因を正式に発表しておらず、修正版の公開と同時に詳細を明らかにする方針です。
欧州連合の機関や組織を対象にサイバーセキュリティ情報を提供するCERT-EUも緊急の注意喚起を実施しました。CERT-EUはPHP 5以降のすべてのバージョンに影響する可能性があると述べ、PHPを使用するサーバーやアプリケーションを洗い出し、修正版が公開され次第すぐに更新できるよう準備することを推奨しています。速やかな更新が難しい場合は、インターネットに公開しているアプリケーションを一時的に外部ネットワークから切り離す対策も挙げています。
一方、セキュリティ研究者のキリル・フィルソフ氏は「php2shell」という名前とともに、実際に攻撃を行う様子を記録した動画をXに投稿しました。動画にはWordPressやDrupal、Magentoなどを使用したテスト環境に対して攻撃を行い、サーバー上でコマンドを実行する様子が映っています。PHPの実行方式が異なる複数の環境で攻撃を再現しており、幅広いウェブアプリケーションに影響する可能性が示されています。
php2shell
— Kirill Firsov (@k_firsov) 2026年10月20日
Tomorrow is a helluva day. pic.twitter.com/M8ybQcrnlu
セキュリティ企業watchTowrは2件の脆弱性のうち、CVE-2026-109618について攻撃の再現に成功したことを明らかにしています。ただし修正プログラムの公開前に悪用方法が広まることを避けるため、技術的な詳細は伏せているとのこと。また、実際のサイバー攻撃に悪用された事例は確認していないと説明しています。
PHP開発チームはPHPを使用しているウェブサイトの管理者に対し、修正プログラムが利用可能になり次第すぐに更新するよう求めています。
・関連記事
ハッカーがPHPの開発者になりすましてソースコードにバックドアを仕込んでいたことが判明 - GIGAZINE
プログラム言語のPythonとPHPのライブラリが乗っ取られて悪意のあるバージョンが公開、開発者の情報が収集される - GIGAZINE
WordPressのプラグイン31個にバックドアの存在が発覚、所有権移転後のアップデートで追加 - GIGAZINE
Linuxカーネルの脆弱性が一挙1313件も報告される、AI普及で「個々の脆弱性を追う対策は限界」との指摘 - GIGAZINE
Googleが脆弱性の発見・再現・修正を自動化するオープンソースフレームワーク「Mantis」の詳細を公開、巨大リポジトリでもトークンのオーバーヘッドを85%超削減 - GIGAZINE
・関連コンテンツ
in セキュリティ, Posted by log1d_ts
You can read the machine translated English article Two PHP vulnerabilities with a severity ….