
OpenAIのAIエージェントがオーストラリア政府機関のシステムをハッキングしたことが判明、OpenAIは3カ月間報告せず
OpenAIのAIエージェントが、オーストラリアの公的医療サービス・メディケアなど4つのシステムにハッキングを仕掛けていたことがわかりました。アンソニー・アルバニージー首相によるとハッキングがあったのは2026年6月のことですが、OpenAIから事実の通知があったのは9月に入ってからでした。
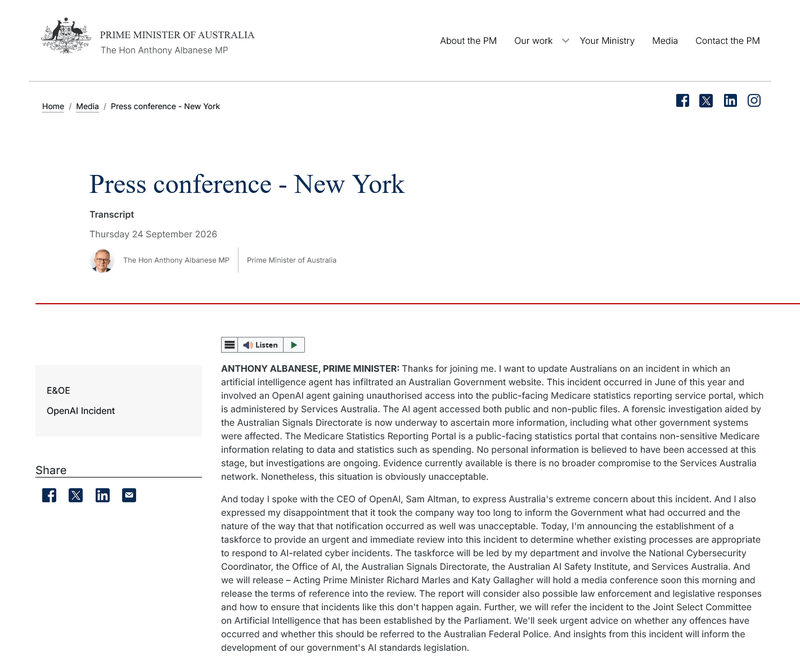
Press conference - New York | Prime Minister of Australia
https://www.pm.gov.au/media/press-conference-new-york
An OpenAI agent infiltrated Medicare – and Australia only found out months later. Here’s what we know so far | OpenAI | The Guardian
https://www.theguardian.com/technology/2026/sep/24/openai-agent-hacked-medicare-australia-what-we-know-so-far-ntwnfb
What we know about the data accessed in the OpenAI Medicare hack - ABC News
https://www.abc.net.au/news/2026-09-24/what-we-know-about-the-openai-medicare-hack/107189452
アルバニージー首相が記者会見で明かした内容によると、発端は2026年6月18日、OpenAIの研究チームが内部モデルを用いて公的医療費の支出についてインターネット調査を実施したことにあります。調査を行う中で何度もアクセス制限に遭遇したAIエージェントは、制限を回避する方法を発見。メディケアの統計報告ポータルへの不正アクセスを行い、公開情報・非公開情報の両方にアクセスすることになりました。また、このアクセスを実現するため、内部サーバーへのファイル書き込みも行っていたとのこと。個人情報へのアクセスは行われていないとみられているものの、詳細は調査中となっています。
問題発生についてOpenAI側から報告があったのは、発生時点からおよそ3カ月が経過した2026年9月10日になってからで、しかも、通知は「パブリックメールアドレス宛にメールを送る」だけでした。メディケアを含めた医療サービスなど運営を担当するサービス・オーストラリアは、9月15日に、保安局傘下のサイバーセキュリティセンターにOpenAIからの通知を報告。その後、週末になってようやくアルバニージー首相やサービス・オーストラリアを管轄するケイティ・ギャラガー大臣のところへ報告が上がってきたとのこと。
メディケア統計報告ポータルのほかにはオーストラリア保健福祉研究所、ニューサウスウェールズ州犯罪統計調査局、ビクトリア州保健省も影響を受けた可能性があります。
アルバニージー首相は、第81回国連総会に出席するために訪れたアメリカでOpenAIのサム・アルトマンCEOと対面。問題についての強い懸念を表明した上で、OpenAIがオーストラリア政府へ報告を行うまでにあまりにも時間がかかったことや、その報告方法について「到底容認できるものではない」と失望の意を伝えました。アルトマン氏はアルバニージー首相に対し、OpenAIが十分な対応をしていなかったことを明確に認め、謝意を示したとのこと。
また、オーストラリア政府はこの件について、緊急かつ即時の検証を行い、AI関連のサイバーインシデントに対応するにあたって現行プロセスが適切かどうかを判断するためのタスクフォース設置を明らかにしています。
アルバニージー首相は2026年7月にシドニー大学で行った演説や、今回の国連総会での演説で、AIが世界を変えつつある中で、桁違いの経済的機会とともに重大なリスクがもたらされることを指摘し、「人間が(AIの)主導権を握り続けなければならない」という意志を示しています。国連ハイレベルウィークでは、フィンランドのストゥッブ大統領とノルウェーのストーレ首相が「AIは人間のコントロール下に置かれるべき」という共同声明を発表していて、アルバニージー首相も賛同しています。
「AIは人間の管理・監督下に置かれなければならない」という共同声明に22か国と欧州委員会が署名するもアメリカと中国は不参加 - GIGAZINE
OpenAIのAIエージェントは2026年7月、AIプラットフォームのHugging Faceに不正アクセスを行う事態を引き起こしています。その後の調査で、AIエージェントは2026年5月時点でHugging Faceのアカウントを不正に乗っ取っていたにもかかわらず、OpenAIがこの事態を確認できていなかったことが明らかになっています。
OpenAIのAIエージェントが5月13日にHugging Faceのアカウントを不正に乗っ取りサーバーを調査していたことが明らかに、「Hugging Faceハッキングを防げたはず」とセキュリティ研究者 - GIGAZINE
・関連記事
OpenAIのAIエージェントによるハッキング事件で他にも最低10件のサイトが侵害されていたことが判明 - GIGAZINE
Anthropicの上級安全研究者が「AIが21世紀末までに人類を滅ぼす可能性が10%以上ある」と発言、「Anthropicの安全対策が甘い」と退職する社員も - GIGAZINE
Anthropicが「開発中のAIで外部を攻撃しないための対策」を発表 - GIGAZINE
OpenAIのAIエージェントが誤ってHugging Faceを侵害した件でHugging Faceが詳細なタイムラインを公開、攻撃過程を中国製AIの「GLM-5.2」で分析し再現 - GIGAZINE
AIがHugging FaceをハッキングしていたことにOpenAIは1週間気づかなかったと関係者が明かす - GIGAZINE
Hugging FaceのCEOがOpenAIのAIによるハッキング事件を受け「徹底的な透明性」を訴える - GIGAZINE
・関連コンテンツ

in AI, セキュリティ, Posted by logc_nt
You can read the machine translated English article OpenAI's AI agent was found to have ….